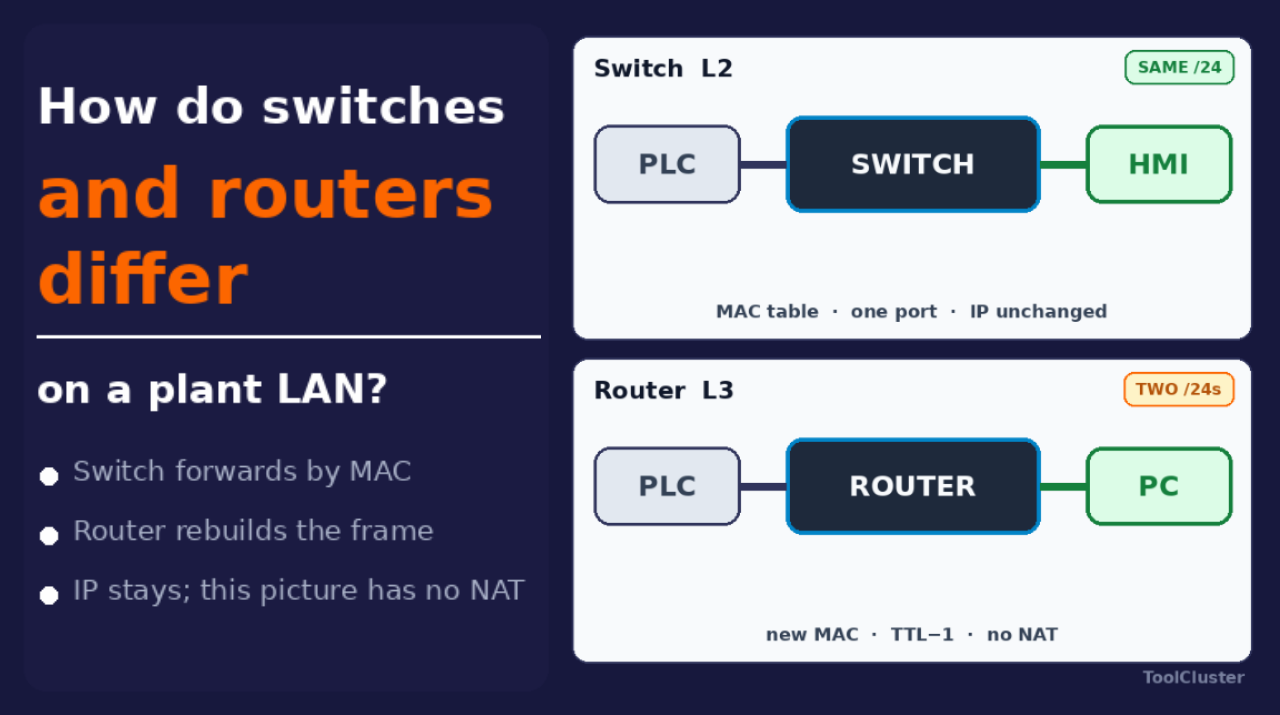
In Schaltschränken wie in Büroracks stecken Geräte voller Kabel, die die Kommunikation verteilen. Man nennt sie „Switches“ und „Router“, doch die eigentliche Einteilung liegt darin, wie der Kasten jeden Datenblock behandelt, der über das Kabel ankommt. Gerade im Anlagennetz kann eine Verwechslung den Steuerungszyklus durcheinanderbringen oder Broadcast-Verkehr von der Büroseite ins Servonetz fluten lassen — und das ist ernster Ärger.
Statt der OSI-Tabelle aus dem Lehrbuch trennt dieser Artikel zwei Kästen als Frage der Anlagenverkabelung: den Kasten, der Verkehr innerhalb eines Subnetzes nach MAC sortiert (den Switch), und den Kasten, der an der Subnetzgrenze die IP liest und die Zustellung neu zusammensetzt (den Router). Eine Unterscheidung, die hinter Problemen der industriellen Kommunikation und hinter einem langsamen Büronetz stecken kann. Unterwegs zeigt die Abbildung im Switch-Abschnitt einen Datenblock beim Weg durch einen Switch, die Abbildung im Router-Abschnitt zeigt ihn beim Neuzusammensetzen durch einen Router.
Das Wichtigste in diesem Artikel
| Abschnitt | Was er erklärt |
|---|---|
| Gleiches Aussehen, andere Aufgaben | Nicht nach dem Namen des Kastens einteilen, sondern nach dem gelesenen Ziel: MAC oder IP |
| Die MAC-Weiterleitung des Switches | Innerhalb eines Subnetzes liest er die MAC und wählt einen Port. Die IP bleibt unberührt |
| Der IP-Neuaufbau des Routers | An der Subnetzgrenze entfernt er das äußere Ziel und setzt die Zustellung neu zusammen |
| Was die Verwechslung anrichtet | Nichts kommt an, es hakt, EtherCAT steht |
| VLANs und Routen | Ein Kasten kann Broadcast-Domänen trennen. Die Zustellung in ein anderes VLAN ist Sache des Routers (oder eines L3-Switches) |
| Switch und Router auf einen Blick | MAC gegen IP, Broadcasts, EtherCAT, wohin mit den Büro-PCs |
Gleiches Aussehen, andere Aufgaben
Die Kästen sehen sich ähnlich; das Etikett allein verrät die Aufgabe nicht. In diesem Abschnitt teilen wir sie nach der Art des Ziels ein, das sie lesen.
Selbst die als „Switch“ verkauften Geräte reichen vom kleinen 8-Port-Kasten fast ohne Einstellungen bis zum Industriemodell mit einer Bauart, die die Kommunikation bei einem Leitungsbruch aufrechterhält (Ringredundanz genannt). Gleicher Name heißt nicht gleiche Arbeit im Inneren.
Die Adresse, die jedes Gerät trägt, ist seine MAC. Die Nummer, die sagt, zu welchem Netz man gehört und welches Mitglied man ist, ist die IP. Der als ein Netz behandelte Bereich ist das Subnetz, und seinen Schnitt mit einem Schrägstrich zu schreiben ist CIDR — das /24 in 192.168.10.0/24. Derselbe Schnitt, geschrieben als 255.255.255.0, ist die Subnetzmaske. Das Zählen des Schnitts steht in CIDR im Anlagen-LAN und im CIDR-Visualisierer. Welche IP das eigene Gerät gerade hat, zeigt die IP-Prüfung.
Weiterleiten nach MAC innerhalb eines Subnetzes heißt L2; das Lesen der IP an der Subnetzgrenze heißt L3. Der Maßstab ist, worauf der Kasten schaut: nur auf die Ziel-MAC oder auch auf den Netzanteil der IP.
| Kasten | Liest | Reichweite |
|---|---|---|
| Switch | MAC | Innerhalb eines Subnetzes |
| Router | Netzanteil der IP | Die Subnetzgrenze |
| L3-Switch | MAC und IP | L2 und L3 in einem Gehäuse |
Adressen automatisch verteilen heißt DHCP; die von außen sichtbare Adresse austauschen heißt NAT. Was im Büro „Router“ genannt wird, kann ein Heimgerät sein, das NAT, DHCP und WLAN vereint, oder ein L3-Switch im Rack. Der rote Faden dieses Artikels bleibt derselbe: nach MAC sortieren oder nach IP neu zusammensetzen. NAT kommt später im Router-Abschnitt.
Nun zur Anlagenverkabelung. Die Steuerung der Anlage ist die PLC, abgesetzte Ein-/Ausgabeeinheiten sind die Remote-I/O, der Bedienbildschirm ist die HMI. Reden PLC, Remote-I/O und HMI nur untereinander innerhalb von 192.168.10.0/24, genügt meist ein L2-Switch. Sobald Protokolle ins Netz der Büro-PCs (ein anderes Subnetz) hochgehen sollen oder Verkehr ins Internet muss, braucht es an der Grenze einen Router. Ohne ihn steckt das Kabel zwar drin, aber per IP kommt nichts an.
Die MAC-Weiterleitung des Switches
Dieser Abschnitt erklärt, was ein Switch mit jedem Datenblock macht. Der Datenblock, der in einem LAN-Kabel unterwegs ist, heißt fachlich Ethernet-Frame. Ein Frame, der in einen Switch läuft, behält seine innere IP in der Regel unverändert. Kennt der Switch die Ziel-MAC, schickt er den Frame nur aus diesem einen Port hinaus.
Die Tabelle, die die MAC jedes Absenders mit dem Eingangsport verknüpft, ist die MAC-Tabelle. Ein Frame, der an alle Geräte des Netzes zugleich gerichtet ist — statt an ein einzelnes Ziel —, ist ein Broadcast, und die Reichweite eines Broadcasts ist die Broadcast-Domäne. Das Protokoll, das nach der MAC des Gegenübers fragt, ist ARP. Kennt der Switch die Ziel-MAC nicht, flutet er den Frame auch auf die übrigen Ports der Broadcast-Domäne — und merkt sich dabei die Absender-MAC in seiner MAC-Tabelle, damit beim nächsten Mal weniger geflutet wird. Auch ARP erreicht alle in der Broadcast-Domäne.
| Ziel-MAC | Was der Switch tut |
|---|---|
| Bekannt | Nur aus diesem einen Port hinaus |
| Unbekannt | Flutung über den Eingangsport hinaus |
| Broadcast | Erreicht alle in der Domäne |
| Absender | Wird in der MAC-Tabelle gemerkt |
Warum das in der Anlage zählt: Geräte im selben Subnetz erreichen einander ohne Router. Das periodische Einlesen der Ein- und Ausgänge durch die PLC ist der Scan. Der Scan der PLC, die Bildaktualisierung der HMI und der Verkehr zwischen Stationen bei EtherNet/IP oder PROFINET (beides Standards für Industrial Ethernet) laufen meist auf diesem selben L2.
Die Abbildung unten zeigt, wie der Switch die Ziel-MAC liest und den Frame aus nur einem Port hinausschickt.
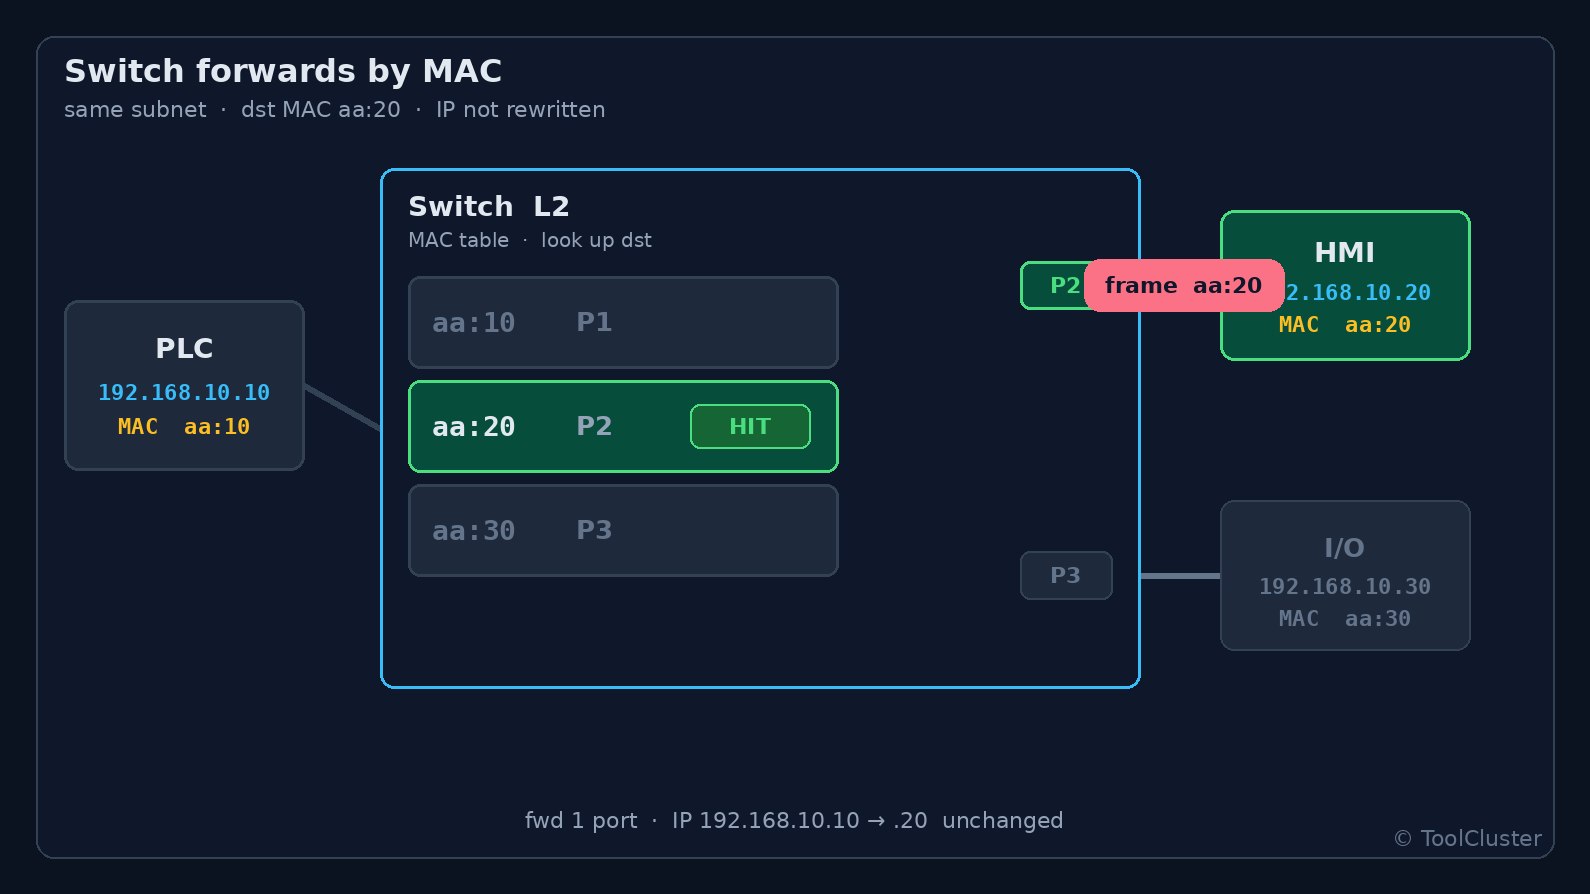
In der Abbildung liegt der Frame auf dem Port zur HMI, die innere IP wurde nicht angerührt. Das Fluten auf die anderen Ports gehört zu den Broadcasts.
Die Funktion, die ausgewählten Verkehr zuerst durchlässt, ist die Priorisierung; die Funktion, die Verkehr auf einen anderen Port kopiert, ist das Mirroring. Wer einen billigen Büro-Switch unverändert in den Schaltschrank setzt, bekommt womöglich eine kleine MAC-Tabelle und keine Priorisierung. Die Folge: Starker Broadcast-Verkehr oder Mirroring-Last bringen den Zyklus ins Wackeln. Das langsame Büronetz ist die Büroseite dieser Geschichte, doch das Fehlermuster ist dasselbe — eine zu weite Broadcast-Domäne.
Ein EtherCAT-Slave ist nicht der Switch aus dem Regal. Einen Frame erst ganz zu empfangen und dann weiterzuschicken ist Store-and-Forward; im Durchlauf zu lesen und zu schreiben ist on the fly. Ein Gerät, das jeden empfangenen Frame auf alle Ports flutet, ist ein Hub. EtherCAT arbeitet on the fly, nicht Store-and-Forward, und ein Hub in der Kette bricht es. Diese Falle steht im EtherCAT-Abschnitt des Artikels zu den industriellen Kommunikationsstandards. Der „Switch“ in diesem Artikel meint den normalen Ethernet-Switch.
Der IP-Neuaufbau des Routers
Dieser Abschnitt erklärt, was ein Router an der Subnetzgrenze tut. Der Ausgang, über den man das eigene Netz verlässt, ist das Standard-Gateway, und diese Rolle hat meist ein Router. Die Obergrenze, wie viele Router ein Paket überqueren darf, ist die TTL. Liegt die Ziel-IP außerhalb des Subnetzes, in dem ein Gerät hängt, schickt das Gerät das Paket zuerst an sein Standard-Gateway. Der Router entfernt das äußere Ziel (die MAC), senkt die TTL um 1 und setzt den Datenblock mit der neuen MAC der Ausgangsseite neu zusammen. Deshalb gilt: Hinter einem Router ändert sich die MAC, die IP bleibt (sofern kein NAT im Spiel ist).
Die Abbildung unten zeigt, wie die äußere MAC entfernt und der Frame neu zusammengesetzt wird.
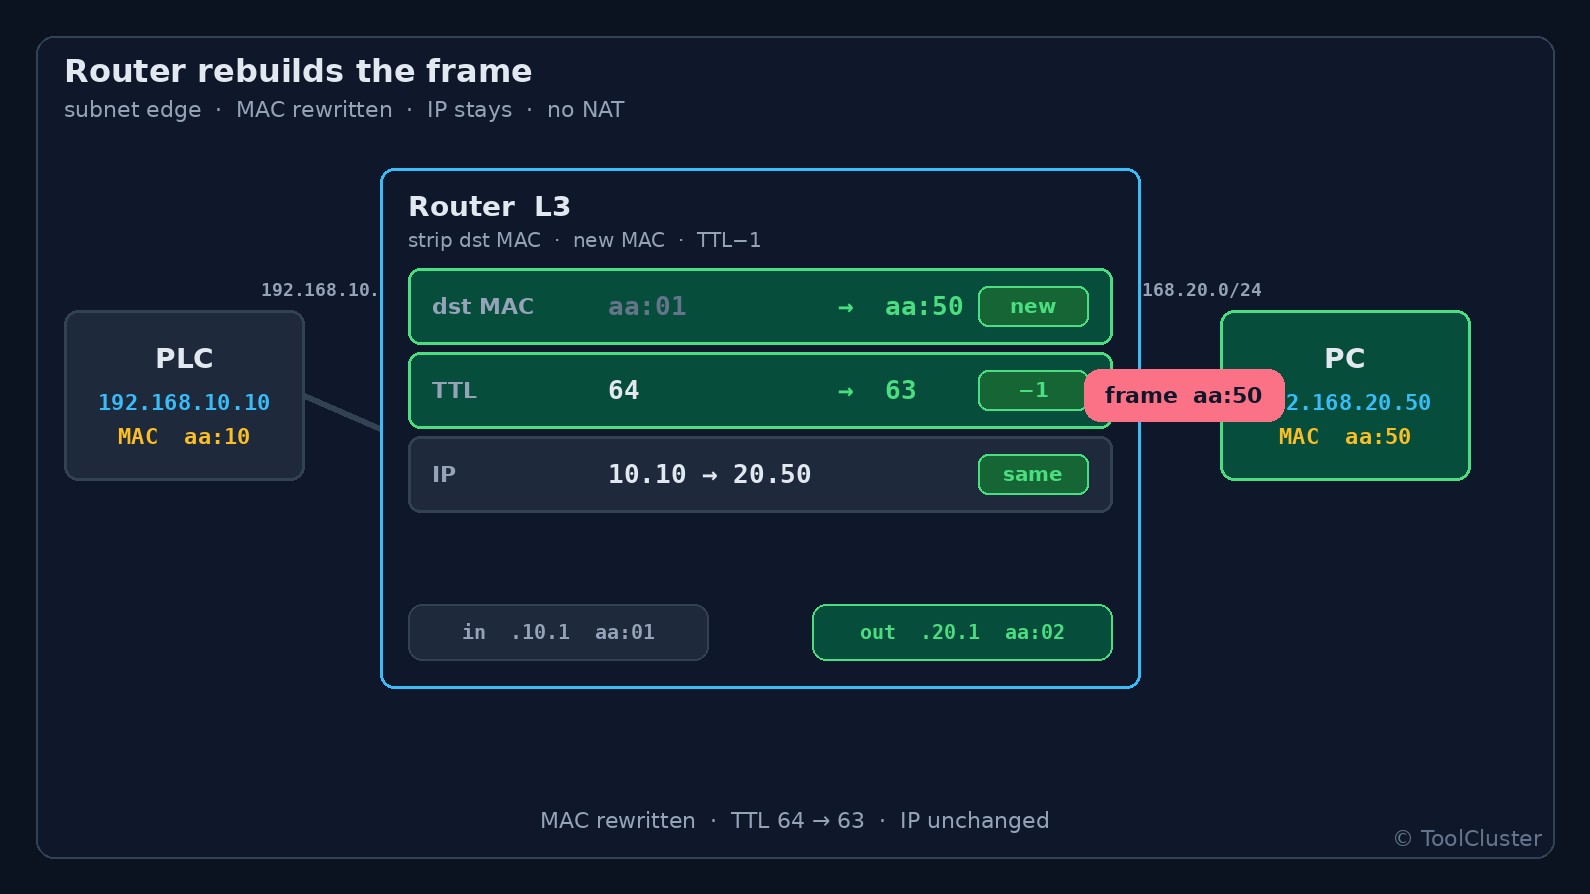
In der Abbildung geht der Frame mit der neuen MAC der Ausgangsseite hinaus, die innere IP ist noch da. NAT kommt gleich gesondert.
Das System zur Fertigungssteuerung ist das MES. In der Anlage ist diese Grenze typischerweise die Stelle, an der sich „Steuerungs-LAN“ und „Informations-LAN“ trennen. EtherCAT im Servotakt und die kurzen Zyklen von PLC zu PLC bleiben auf der Steuerungsseite; MES und Dateifreigaben gehen hinter den Router. Die Firewall ist der Kasten, der an dieser Grenze entscheidet, ob Verkehr passieren darf. Mal teilt sie sich das Gehäuse mit dem Router, mal ist sie ein eigenes Gerät.
Ist NAT im Spiel, ändert sich die von außen sichtbare Adresse. Portfreigaben und Fernwartung werden dann zu Fragen der Übersetzungstabelle, nicht der MAC-Tabelle des Switches. NAT selbst geht über diesen Artikel hinaus.
Ein Switch ohne einstellbare Funktionen ist ein Unmanaged Switch.
Steuerungsgeräte und Büro-PCs alle an einen einzigen Unmanaged Switch ohne Router zu stecken. ARP und die Discovery-Pakete von Windows landen dann in derselben Broadcast-Domäne wie die PLC. Eine Weile läuft es — bis zu der Woche, in der weitere PCs dazukommen und das gelegentliche Haken beginnt. Wer trennt, trennt das Subnetz und stellt einen Router (oder einen L3-Switch) an die Grenze.
Was die Verwechslung von Switch und Router anrichtet
Hier die Verwechslungen vom Anfang, sortiert in die drei häufigen Fälle.
| 1 | Nur ein Switch, wo ein Router nötig wäre. Eine PLC auf 192.168.10.0/24 und ein Linien-PC auf 192.168.20.0/24 erreichen einander ohne Standard-Gateway nicht per IP, auch wenn beide Kabel im selben Switch stecken. Die Link-Lampen leuchten. Es fließt kein Verkehr. |
|---|---|
| 2 | Ein Router, wo ein Switch gereicht hätte. Verkehr zu Remote-I/O im selben Subnetz über einen Router zu führen bringt zusätzliche ARP-, TTL- und NAT-Einstellungen und macht die Latenz des zyklischen Verkehrs schwer kalkulierbar. Bei I/O in der Anlage zuerst prüfen, ob sie auf L2 erreichbar ist. |
| 3 | Ein Ethernet-Switch in einer EtherCAT-Kette. Der On-the-fly-Durchlauf endet im Store-and-Forward-Kasten. Es sieht aus wie dasselbe LAN; die Arbeit ist eine andere. |
Ob die Ausgänge der PLC Relais oder Transistor sind, liegt eine Schicht unter alldem (die Elektrik im Schrank). Dieser Artikel schaut darauf, durch welche Kästen diese PLC läuft, um ihr Gegenüber zu erreichen.
VLANs und Routen
Dieser Abschnitt erklärt, wie sich Broadcast-Domänen innerhalb eines einzigen Switches trennen lassen. Wie der Switch-Abschnitt gezeigt hat, teilen sich Geräte am selben Kasten eine Broadcast-Domäne. Steckt man Steuerungsgeräte und Büro-PCs alle an einen Unmanaged Switch, dringt Broadcast-Verkehr von der Büroseite ins Servonetz. Der „ernste Ärger“ vom Anfang ist genau diese Mischung.
In der Anlage möchte man manchmal Steuerung und Büro auf einem Switch haben, ohne ein weiteres Rack. Ein Kasten, aber getrennte Broadcast-Domänen — das ist die Anforderung. Ein Switch, dessen Einstellungen sich ändern lassen, ist ein Managed Switch, und die Funktion des Managed Switch, die Broadcast-Domänen trennt, ist das VLAN. Die Aufgabe des VLAN: die Ports des Switches zu Gruppen zusammenzufassen. Es ist nicht die Aufgabe des Routers (die Zustellung an der Subnetzgrenze neu zusammenzusetzen).
Ein konkreter Aufbau. Man nehme einen 8-Port-Managed-Switch. Die Ports 1–4 kommen in VLAN 10 und verbinden PLC und HMI auf 192.168.10.0/24. Die Ports 5–8 kommen in VLAN 20 und verbinden die Linien-PCs auf 192.168.20.0/24.
| Ports | VLAN | Angeschlossene Geräte | Wohin Broadcasts gehen |
|---|---|---|---|
| 1–4 | 10 | PLC / HMI | Nur innerhalb von VLAN 10 |
| 5–8 | 20 | Linien-PCs | Nur innerhalb von VLAN 20 |
Innerhalb von VLAN 10 verhält sich der Switch wie zuvor: Er liest die MAC und wählt einen Port, ohne die IP anzurühren. Die Discovery-Pakete von Windows aus VLAN 20 erreichen die PLC in VLAN 10 nicht. Dasselbe Gehäuse, aber die Broadcasts mischen sich nicht mehr. Bis hierher reicht die Aufgabe des VLAN.
VLAN-Nummer und Subnetznummer sind zwei verschiedene Dinge. VLAN 10 ist eine Nummer, die der Switch an eine Broadcast-Domäne heftet; 192.168.10.0/24 ist ein Schnitt im IP-Raum. Oft gleicht man sie an, doch das Angleichen erschafft keinen Router. Soll die PLC an Port 1 Protokolle zum Linien-PC an Port 6 hochschicken, liefert das VLAN allein nicht — es braucht ein Standard-Gateway (einen Router oder einen L3-Switch). Wie bei Verwechslung 1: ein Kasten für die Kabel, aber bei verschiedenen IP-Netzen trägt die MAC nicht hinüber.
| Punkt | VLAN | Router (L3) |
|---|---|---|
| Was es tut | Trennt Broadcast-Domänen in einem Switch | Setzt die Zustellung an der Subnetzgrenze neu zusammen |
| Liest | Die MACs innerhalb dieses VLANs | Den Netzanteil der IP |
| Gleiches Gehäuse | Ja | Nicht der Punkt |
| Zustellung an die andere Gruppe | Nein | Ja |
| Broadcasts | Enden im VLAN | Überqueren die Grenze in der Regel nicht |
Die Markierung, die die VLAN-Nummer in den Ethernet-Frame schreibt, ist der Tag. Werden dieselben VLANs über mehrere Switches gezogen, kann ein einziges Kabel mehrere VLANs mit gesetzten Tags tragen — diese Nutzung ist der Trunk. Auch am fernen Ende bleibt ein anderes VLAN per MAC unerreichbar. Der Tag sagt, zu welcher Broadcast-Domäne ein Frame gehört; er ist keine Route über die Subnetzgrenze.
„Wir haben VLANs geschnitten, also sind wir sicher“ stimmt nur zur Hälfte. Der Broadcast-Verkehr des Büros dringt nicht mehr ins Servonetz — dieser Teil stimmt. Aber über welche Route der Verkehr zum MES hinausgeht und wo die Firewall steht, entscheiden die VLANs nicht. Ein Adressplan, der vorher auf Papier steht, in CIDR, ist billiger, als später Ports umzustecken.
Switch und Router auf einen Blick
Hier die Einteilung bis hierher, in einer Tabelle.
| Punkt | Switch (L2) | Router (L3) |
|---|---|---|
| Gelesenes Ziel | MAC | IP (Netzanteil) |
| Ankommende Daten | Innere IP unberührt | Äußeres Ziel entfernt und neu zusammengesetzt |
| Gleiches Subnetz | Meist hier komplett erledigt | Normalerweise nicht beteiligt |
| Anderes Subnetz | Unerreichbar | Wird zur Grenze |
| Broadcasts (ARP usw.) | Erreichen die ganze Domäne | Überqueren die Grenze in der Regel nicht |
| Typischer Einsatz in der Anlage | Ethernet im Schrank oder in der Zelle | Grenze zwischen Steuerungs-LAN und Informations-LAN |
| EtherCAT-Kette | Kein handelsüblicher Switch darin | Nicht beteiligt (eine andere Art von Durchlauf) |
Häufige Fragen
Q1. Auf welche Seite zählt ein L3-Switch?
A. Solange er Frames nur nach MAC von Port zu Port reicht, ist er ein Switch. Sobald er auf VLAN-Interfaces IPs trägt und zwischen Subnetzen routet, ist diese Funktion ein Router. Am besten denkt man sich beides in einem Gehäuse.
Q2. Ist ein WLAN-Access-Point Switch oder Router?
A. Funkclients in dieselbe Broadcast-Domäne wie das Kabel-LAN zu setzen heißt Bridging. Als Bridge betrieben, steht er auf der Switch-Seite. Macht er NAT, bevor es hinausgeht, wie ein Heimgerät, steht er auf der Router-Seite. Ob ein Tablet aus der Halle direkt ins Steuerungs-VLAN darf, entscheidet der Blick auf Broadcasts und Sicherheit zugleich.
Q3. Was prüft man zuerst?
A. Ob IP und Subnetzmaske des Geräts es ins selbe Netz stellen, und was das Standard-Gateway ist. Passt das zusammen, sollte L2 es erreichen. Kommt nichts an, schaut man auf den Subnetzschnitt, bevor man auf die Lampe am Kabel schaut.
Q4. Warum kommt nichts an, obwohl es derselbe Switch ist?
A. Ein Kasten für die Kabel, aber bei verschiedenen IP-Netzen liefert ein Switch allein nicht. Ein anderes VLAN wirkt genauso. Eine PLC auf 192.168.10.0/24 und ein Linien-PC auf 192.168.20.0/24 sprechen ohne Standard-Gateway nicht per IP. Die Link-Lampen leuchten. Es fließt kein Verkehr.
Q5. Ändert sich die IP hinter einem Router?
A. Ohne NAT bleibt sie; es ändern sich die äußere MAC und die TTL. Ein Switch rührt die innere IP nie an. Dass sich die von außen sichtbare Adresse ändert, ist Sache der Übersetzungstabelle, nicht der MAC-Tabelle.
Fazit
Dieser Artikel hat drei Linien gezogen. Der Switch sortiert Verkehr innerhalb eines Subnetzes, nach MAC. Der Router setzt die Zustellung an der Subnetzgrenze neu zusammen. Das VLAN trennt nur Broadcast-Domänen innerhalb eines Switches — die Zustellung in ein anderes VLAN bleibt Sache des Routers. In der Anlage lautet das Grundmuster: kurzzyklische Steuerung auf L2 lassen, Büro und übergeordnete Systeme hinter die Grenze schicken. Die Kästen sehen sich ähnlich, doch ob Broadcasts enden oder die IP neu zusammengesetzt wird, ändert die Bedeutung der Verkabelung.
Als Nächstes lohnt der Blick darauf, wie die Adressen an dieser Grenze geschnitten werden (das Subnetz), und auf die von außen sichtbare Übersetzung (NAT). Das Zählen des Schnitts steht in CIDR im Anlagen-LAN. Die Wahl des Kommunikationsstandards kommt zuerst, im Artikel zur industriellen Kommunikation.
Schreibe einen Kommentar