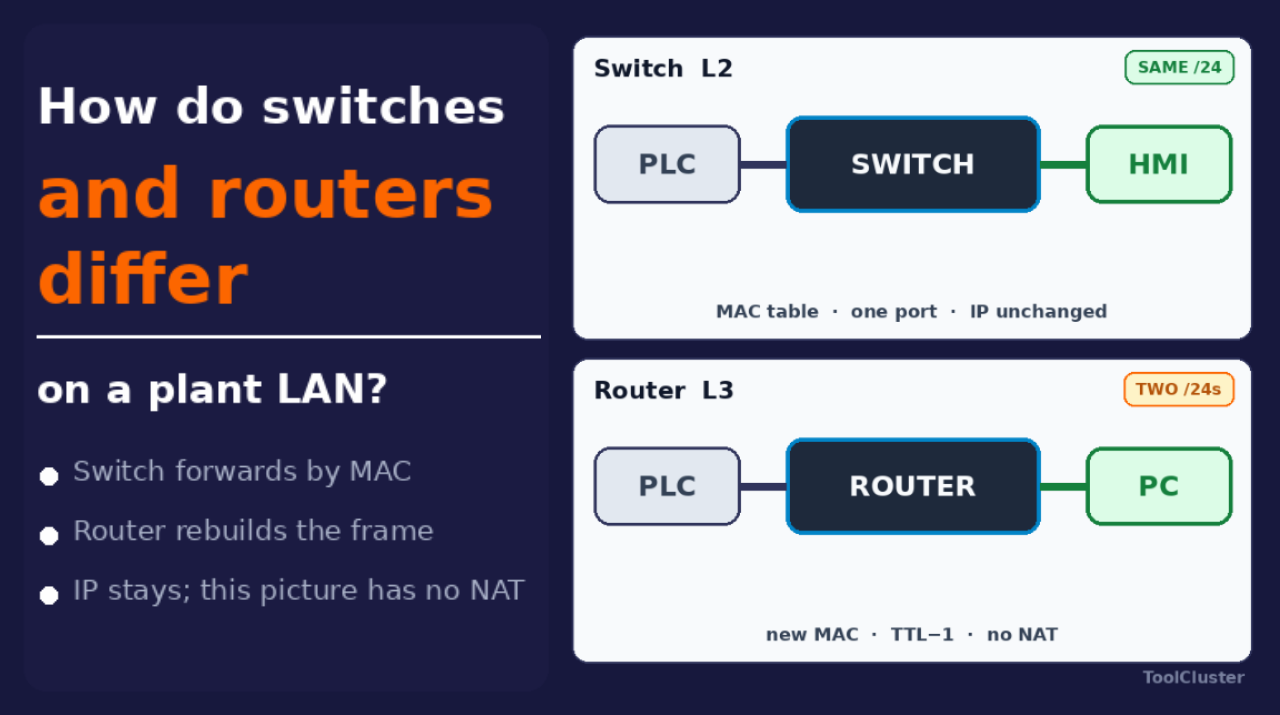
Tanto dentro de los armarios de control como en los racks de oficina hay aparatos con montones de cables conectados que reparten la comunicación. Se llaman «switches» y «routers», pero la clasificación real está en cómo trata la caja cada bloque de datos que llega por el cable. En la red de una planta, sobre todo, confundir los dos puede desordenar el ciclo de control o dejar que el tráfico de broadcast del lado de oficina se cuele en la red de servos: un problema serio.
En lugar del cuadro OSI de los libros, este artículo separa dos cajas como una cuestión de cableado de planta: la caja que reparte el tráfico por MAC dentro de una subred (el switch) y la caja que lee la IP en la frontera de la subred y reconstruye la trama (el router). Es una distinción que puede estar en la raíz de problemas de comunicación industrial y de por qué se vuelve lenta la red de la oficina. Por el camino, la figura de la sección del switch muestra un bloque de datos cruzando un switch, y la de la sección del router lo muestra reconstruido por un router.
Puntos clave de este artículo
| Sección | Qué explica |
|---|---|
| Mismo aspecto, trabajos distintos | Clasificar no por el nombre de la caja sino por el destino que lee: MAC o IP |
| El reenvío por MAC del switch | Dentro de una subred, lee la MAC y elige un puerto. La IP queda intacta |
| La reconstrucción por IP del router | En la frontera de la subred, quita el destino exterior y reconstruye el envío |
| Qué provoca confundirlos | No llega nada, hay retrasos, EtherCAT se para |
| VLAN y rutas | Una sola caja puede separar dominios de broadcast. Entregar a otra VLAN es trabajo del router (o de un switch L3) |
| Switch y router de un vistazo | MAC frente a IP, broadcast, EtherCAT, dónde poner los PC de oficina |
Mismo aspecto, trabajos distintos
Las cajas se parecen, así que la etiqueta sola no dice qué hace cada una. En esta sección las clasificamos por el tipo de destino que leen.
Incluso los aparatos vendidos como «switch» van desde cajitas de 8 puertos casi sin ajustes hasta modelos industriales con un diseño que mantiene la comunicación cuando se corta un enlace (la llamada redundancia en anillo). El mismo nombre no garantiza el mismo trabajo por dentro.
La dirección que lleva cada equipo es su MAC. El número que dice a qué red se pertenece, y qué miembro se es, es la IP. El rango tratado como una sola red es la subred, y escribir su corte con una barra es CIDR: el /24 de 192.168.10.0/24. El mismo corte escrito como 255.255.255.0 es la máscara de subred. Cómo contar el corte está en el CIDR de la LAN de planta y en el visualizador CIDR. Para ver qué IP tiene ahora su propio equipo, use la comprobación de IP.
Reenviar por MAC dentro de una subred se llama L2; leer la IP en la frontera de la subred se llama L3. La prueba es qué mira la caja: solo la MAC de destino, o también la parte de red de la IP.
| Caja | Lee | Alcance |
|---|---|---|
| Switch | MAC | Dentro de una subred |
| Router | Parte de red de la IP | La frontera de la subred |
| Switch L3 | MAC e IP | L2 y L3 en un mismo chasis |
Repartir direcciones automáticamente es DHCP; cambiar la dirección vista desde fuera es NAT. Lo que en la oficina llaman «router» puede ser un equipo doméstico que junta NAT, DHCP y wifi, o un switch L3 del rack. El hilo de este artículo no cambia: repartir por MAC o reconstruir por IP. El NAT aparece más adelante, en la sección del router.
Ahora, el cableado de planta. El controlador de la planta es el PLC, las unidades de entradas y salidas colocadas a distancia son las E/S remotas y la pantalla de operación es la HMI. Si el PLC, las E/S remotas y la HMI solo hablan entre sí dentro de 192.168.10.0/24, un switch L2 suele bastar. En cuanto los registros deben subir a la red de los PC de oficina (otra subred), o el tráfico debe salir a internet, hace falta un router en la frontera. Sin él, el cable puede estar conectado, pero por IP no llega nada.
El reenvío por MAC del switch
Esta sección explica qué hace un switch con cada bloque de datos. El bloque de datos que viaja dentro de un cable LAN se llama, técnicamente, trama Ethernet. Una trama que entra en un switch conserva su IP interior sin cambios, por regla general. Si el switch conoce la MAC de destino, saca la trama solo por ese puerto.
La tabla que empareja la MAC de cada emisor con el puerto por el que entró es la tabla MAC. Una trama dirigida a todos los equipos de la red a la vez —en lugar de a un solo destino— es un broadcast, y el alcance de un broadcast es el dominio de broadcast. El protocolo que pregunta por la MAC del interlocutor es ARP. Cuando el switch no conoce la MAC de destino, inunda la trama por los demás puertos del dominio de broadcast, mientras memoriza la MAC del emisor en su tabla MAC para inundar menos la próxima vez. El ARP también llega a todos en el dominio de broadcast.
| MAC de destino | Qué hace el switch |
|---|---|
| Conocida | Sale solo por ese puerto |
| Desconocida | Se inunda más allá del puerto de entrada |
| Broadcast | Llega a todos en el dominio |
| Emisor | Queda memorizado en la tabla MAC |
Por qué importa en planta: los equipos de la misma subred se alcanzan sin pasar por un router. La lectura periódica que hace el PLC de sus entradas y salidas es el escaneo. El escaneo del PLC, el refresco de pantalla de la HMI y el tráfico entre estaciones de EtherNet/IP o PROFINET (ambos estándares de Ethernet industrial) suelen viajar sobre este mismo L2.
La figura de abajo muestra al switch leyendo la MAC de destino y sacando la trama por un solo puerto.
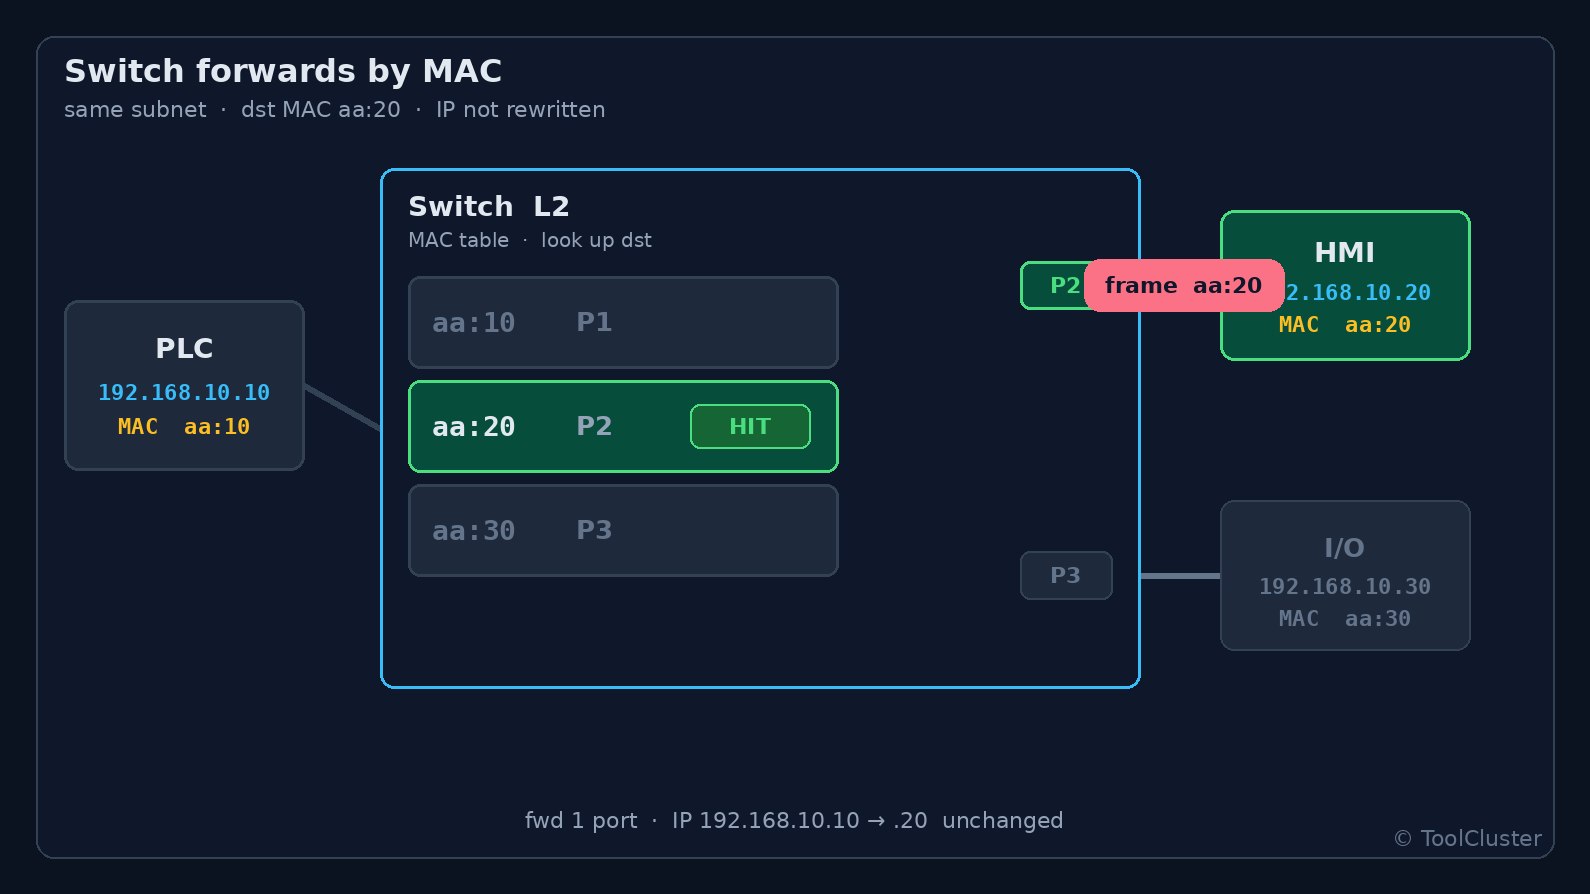
En la figura, la trama está en el puerto del lado de la HMI y la IP interior no se ha tocado. La inundación hacia otros puertos pertenece a los broadcast.
La función que deja pasar primero cierto tráfico es el control de prioridad; la que copia el tráfico a otro puerto es el mirroring. Meta un switch de oficina barato tal cual en un armario de control y puede encontrarse con una tabla MAC pequeña y sin control de prioridad. El resultado: mucho tráfico de broadcast o la carga del mirroring hacen temblar el ciclo. La red de oficina lenta es el lado de oficina de esta historia, pero el patrón de fallo es el mismo: un dominio de broadcast demasiado amplio.
Un esclavo EtherCAT no es el switch de la tienda. Recibir la trama entera antes de reenviarla es store-and-forward; leer y escribir mientras la trama pasa es on the fly. Un aparato que inunda todos los puertos con cada trama recibida es un hub. EtherCAT trabaja on the fly, no store-and-forward, y un hub en la cadena lo rompe. Esta trampa está descrita en la sección EtherCAT del artículo de estándares de comunicación industrial. El «switch» de este artículo es el switch Ethernet normal.
La reconstrucción por IP del router
Esta sección explica qué hace un router en la frontera de la subred. La salida usada para dejar la propia red es la puerta de enlace predeterminada, y en la mayoría de los casos ese papel lo tiene un router. El tope de routers que un paquete puede cruzar es el TTL. Cuando la IP de destino queda fuera de la subred en la que está un equipo, el equipo envía primero el paquete a su puerta de enlace predeterminada. El router quita el destino exterior (la MAC), baja el TTL en 1 y reconstruye el bloque de datos con la nueva MAC del lado de salida. Por eso, pasado un router, la MAC cambia y la IP se queda (salvo que haya NAT).
La figura de abajo muestra cómo se quita la MAC exterior y se reconstruye la trama.
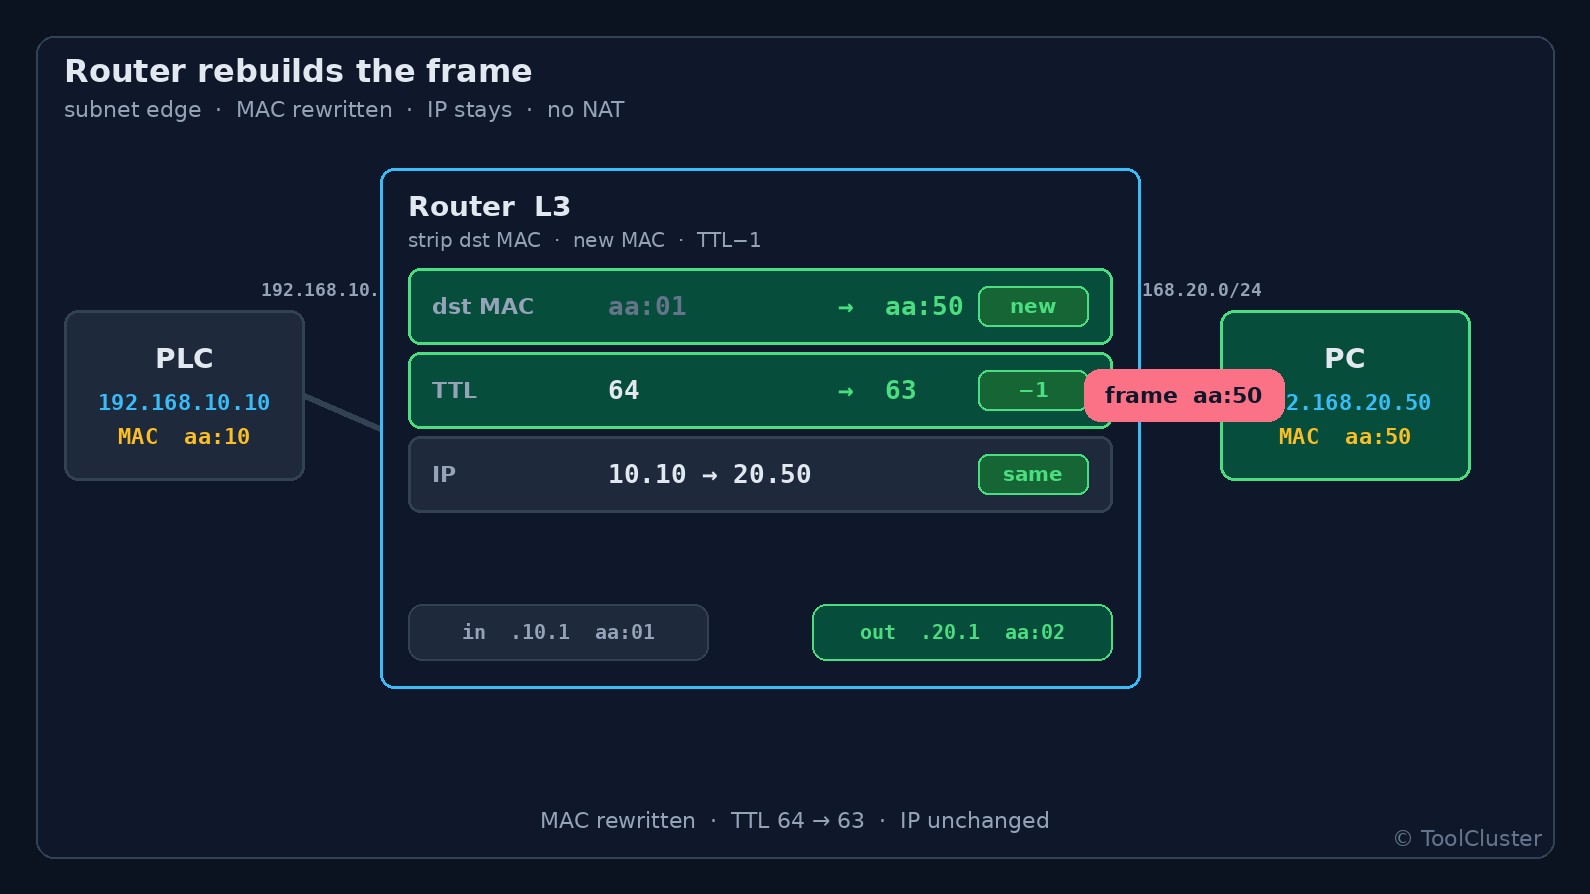
En la figura, la trama sale con la MAC nueva del lado de salida y la IP interior sigue ahí. El NAT viene aparte, más abajo.
El sistema de ejecución de fabricación es el MES. En una planta, esta frontera suele ser donde se separan la «LAN de control» y la «LAN de información». El EtherCAT de ciclo de servo y los ciclos cortos entre PLC se quedan en el lado de control; el MES y los archivos compartidos salen pasado el router. El cortafuegos es la caja que decide, en esa frontera, si el tráfico puede pasar. A veces comparte chasis con el router, a veces es un equipo aparte.
Con NAT en juego, la dirección vista desde fuera cambia. Abrir puertos y el mantenimiento remoto pasan a ser cuestiones de la tabla de traducción, no de la tabla MAC del switch. El NAT en sí queda fuera de este artículo.
Un switch sin ajustes que configurar es un switch no gestionable.
Conectar los equipos de control y los PC de oficina todos a un único switch no gestionable sin router. El ARP y los paquetes de descubrimiento de Windows caen entonces en el mismo dominio de broadcast que el PLC. Funciona un tiempo, hasta la semana en que se añaden más PC y empiezan los retrasos ocasionales. Si se divide, divida la subred y ponga un router (o un switch L3) en la frontera.
Qué provoca confundir switch y router
Aquí están las confusiones del principio, ordenadas en los tres casos comunes.
| 1 | Poner solo un switch donde hace falta un router. Un PLC en 192.168.10.0/24 y un PC de línea en 192.168.20.0/24 no se alcanzan por IP sin puerta de enlace predeterminada, aunque los dos cables estén en el mismo switch. Las luces de enlace se encienden. No pasa tráfico. |
|---|---|
| 2 | Meter un router donde bastaba un switch. Llevar el tráfico hacia E/S remotas de la misma subred a través de un router añade ajustes de ARP, TTL y NAT, y hace difícil de prever la latencia del tráfico cíclico. Para las E/S de planta, compruebe primero que se alcanzan en L2. |
| 3 | Meter un switch Ethernet en una cadena EtherCAT. El paso on the fly se detiene en una caja store-and-forward. Parece la misma LAN; el trabajo es otro. |
Que las salidas del PLC sean de relé o de transistor queda una capa por debajo de todo esto (la electricidad dentro del armario). Lo que mira este artículo es por qué cajas pasa ese PLC para llegar a su interlocutor.
VLAN y rutas
Esta sección explica cómo separar dominios de broadcast dentro de un solo switch. Como mostró la sección del switch, los equipos conectados a la misma caja comparten dominio de broadcast. Conecte los equipos de control y los PC de oficina todos a un switch no gestionable y el tráfico de broadcast del lado de oficina entra en la red de servos. El «problema serio» del principio es esta mezcla.
En una planta a veces se quiere el tráfico de control y el de oficina en un solo switch, sin añadir otro rack. Una sola caja, pero dominios de broadcast separados: ese es el requisito. Un switch cuyos ajustes pueden cambiarse es un switch gestionable, y la función del switch gestionable que separa dominios de broadcast es la VLAN. El trabajo de la VLAN es agrupar los puertos del switch. No es el trabajo del router (reconstruir el envío en la frontera de la subred).
Un montaje concreto. Tome un switch gestionable de 8 puertos. Los puertos 1–4 van a la VLAN 10, conectando el PLC y la HMI en 192.168.10.0/24. Los puertos 5–8 van a la VLAN 20, conectando los PC de línea en 192.168.20.0/24.
| Puertos | VLAN | Equipos conectados | Adónde va el broadcast |
|---|---|---|---|
| 1–4 | 10 | PLC / HMI | Solo dentro de la VLAN 10 |
| 5–8 | 20 | PC de línea | Solo dentro de la VLAN 20 |
Dentro de la VLAN 10, el switch se comporta como antes: lee la MAC y elige un puerto, sin tocar la IP. Los paquetes de descubrimiento de Windows de la VLAN 20 no llegan al PLC de la VLAN 10. El mismo chasis, pero los broadcast ya no se mezclan. Hasta ahí llega el trabajo de la VLAN.
El número de VLAN y el número de subred son cosas distintas. VLAN 10 es un número que el switch pone a un dominio de broadcast; 192.168.10.0/24 es un corte en el espacio IP. Suelen alinearse, pero alinearlos no crea un router. Si el PLC del puerto 1 debe subir registros al PC de línea del puerto 6, la VLAN sola no entrega: hace falta una puerta de enlace predeterminada (un router o un switch L3). Igual que la confusión 1: una sola caja para los cables, pero con redes IP distintas, la MAC no lo lleva al otro lado.
| Concepto | VLAN | Router (L3) |
|---|---|---|
| Qué hace | Separa dominios de broadcast dentro de un switch | Reconstruye el envío en la frontera de la subred |
| Lee | Las MAC dentro de esa VLAN | La parte de red de la IP |
| Mismo chasis | Sí | No es la cuestión |
| Entrega al otro grupo | No | Sí |
| Broadcast | Se detiene dentro de la VLAN | No cruza, por regla general |
La marca que escribe el número de VLAN en la trama Ethernet es la etiqueta. Cuando las mismas VLAN se extienden por varios switches, un solo cable puede llevar varias VLAN con etiquetas puestas: ese uso es el troncal. Incluso en el otro extremo, otra VLAN sigue fuera del alcance de la MAC. La etiqueta dice a qué dominio de broadcast pertenece una trama; no es una ruta que cruce la frontera de la subred.
«Cortamos VLAN, así que estamos a salvo» es verdad a medias. El tráfico de broadcast de oficina ya no entra en la red de servos: esa parte es cierta. Pero por qué ruta sale el tráfico hacia el MES, y dónde va el cortafuegos, no lo deciden las VLAN. El diseño de direcciones puesto antes en papel, en CIDR, sale más barato que recablear puertos después.
Switch y router de un vistazo
Aquí está la clasificación hasta ahora, en una tabla.
| Concepto | Switch (L2) | Router (L3) |
|---|---|---|
| Destino que lee | MAC | IP (parte de red) |
| Datos que llegan | IP interior intacta | Destino exterior quitado y reconstruido |
| Misma subred | Suele resolverse aquí | Normalmente no interviene |
| Otra subred | No llega | Se convierte en la frontera |
| Broadcast (ARP, etc.) | Llega a todo el dominio | No cruza, por regla general |
| Uso típico en planta | Ethernet de armario o de celda | Frontera entre LAN de control y LAN de información |
| Cadena EtherCAT | Sin switch comercial en medio | No interviene (otro tipo de paso) |
Preguntas frecuentes
Q1. ¿De qué lado cuenta un switch L3?
A. Mientras mueve tramas entre puertos solo por MAC, es un switch. En cuanto tiene IP en interfaces VLAN y empieza a enrutar entre subredes, esa función es un router. Piense en los dos dentro de un mismo chasis.
Q2. ¿Un punto de acceso inalámbrico es switch o router?
A. Poner los clientes inalámbricos en el mismo dominio de broadcast que la LAN cableada se llama puente. Usado como puente, queda del lado del switch. Si hace NAT antes de salir, como un equipo doméstico, queda del lado del router. Si una tableta de planta debe entrar directa en la VLAN de control se decide mirando el broadcast y la seguridad a la vez.
Q3. ¿Qué se comprueba primero?
A. Si la IP y la máscara de subred del equipo lo ponen en la misma red, y cuál es la puerta de enlace predeterminada. Si eso cuadra, L2 debería alcanzarlo. Cuando no llega nada, mire el corte de la subred antes que la luz del cable.
Q4. ¿Por qué no llega si está en el mismo switch?
A. La misma caja para los cables, pero con redes IP distintas, un switch solo no entrega. Con VLAN distintas pasa lo mismo. Un PLC en 192.168.10.0/24 y un PC de línea en 192.168.20.0/24 no hablan por IP sin puerta de enlace predeterminada. Las luces de enlace se encienden. No pasa tráfico.
Q5. ¿Cambia la IP al pasar un router?
A. Sin NAT se queda; lo que cambia es la MAC exterior y el TTL. Un switch nunca toca la IP interior. Que la dirección vista desde fuera cambie es cosa de la tabla de traducción, no de la tabla MAC.
Resumen
Este artículo trazó tres líneas. El switch reparte el tráfico dentro de una subred, por MAC. El router reconstruye el envío en la frontera de la subred. La VLAN solo separa dominios de broadcast dentro de un switch: entregar a otra VLAN sigue siendo trabajo del router. En planta, el patrón base es dejar el control de ciclo corto en L2 y sacar la oficina y los sistemas superiores pasada la frontera. Las cajas se parecen, pero que el broadcast se detenga, o que la IP se reconstruya, cambia el sentido del cableado.
Lo siguiente es mirar cómo se cortan las direcciones en esa frontera (la subred) y la traducción vista desde fuera (NAT). Cómo contar el corte está en el CIDR de la LAN de planta. La elección del estándar de comunicación viene antes, en el artículo de comunicación industrial.
Deja una respuesta