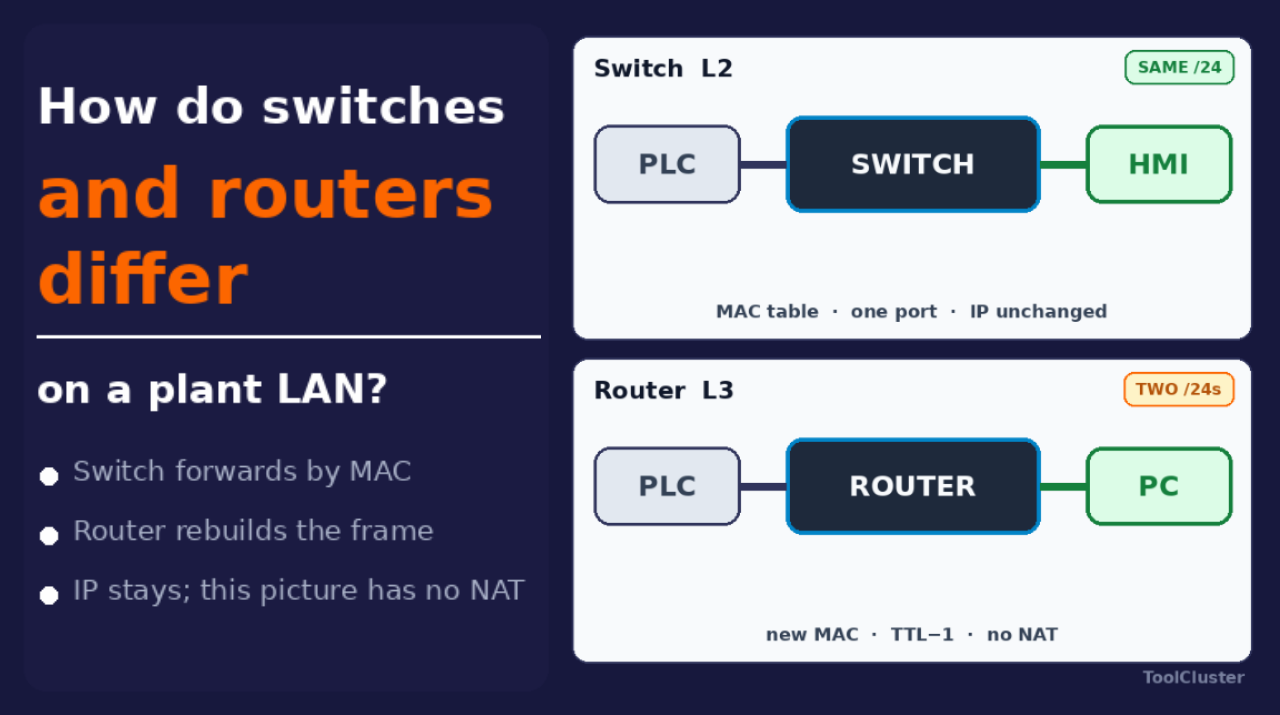
Dans les armoires de commande comme dans les baies de bureau, on trouve des appareils hérissés de câbles qui répartissent la communication. On les appelle « switchs » et « routeurs », mais le vrai classement tient à la façon dont la boîte traite chaque bloc de données arrivé par le câble. Sur le réseau d’une usine surtout, confondre les deux peut dérégler le cycle de commande ou laisser le trafic broadcast du côté bureau se déverser dans le réseau des servos — un vrai problème.
Plutôt que le tableau OSI des manuels, cet article sépare deux boîtes comme une affaire de câblage d’atelier : la boîte qui trie le trafic par MAC au sein d’un sous-réseau (le switch) et la boîte qui lit l’IP à la frontière du sous-réseau et reconstruit la trame (le routeur). Une distinction qui peut être la cause profonde de problèmes de communication industrielle et de pourquoi le réseau du bureau devient lent. En chemin, la figure de la section switch montre un bloc de données traversant un switch, et celle de la section routeur le montre reconstruit par un routeur.
L’essentiel de cet article
| Section | Ce qu’elle explique |
|---|---|
| Même allure, métiers différents | Classer non par le nom de la boîte mais par la destination lue : MAC ou IP |
| Le transfert par MAC du switch | Au sein d’un sous-réseau, il lit la MAC et choisit un port. L’IP reste intacte |
| La reconstruction par IP du routeur | À la frontière du sous-réseau, il retire la destination extérieure et reconstruit l’envoi |
| Ce que provoque la confusion | Rien n’arrive, ça traîne, EtherCAT s’arrête |
| VLAN et routes | Une même boîte peut séparer des domaines de broadcast. Livrer à un autre VLAN est le métier du routeur (ou d’un switch L3) |
| Switch et routeur en un coup d’œil | MAC contre IP, broadcast, EtherCAT, où placer les PC de bureau |
Même allure, métiers différents
Les boîtes se ressemblent : l’étiquette seule ne dit pas ce que fait chacune. Dans cette section, on les classe par le type de destination qu’elles lisent.
Même les appareils vendus comme « switch » vont de la petite boîte 8 ports presque sans réglages aux modèles industriels dotés d’une architecture qui maintient la communication quand un lien casse (la redondance en anneau). Le même nom ne garantit pas le même métier à l’intérieur.
L’adresse portée par chaque équipement est sa MAC. Le numéro qui dit à quel réseau on appartient, et lequel de ses membres on est, c’est l’IP. La plage traitée comme un seul réseau est le sous-réseau, et écrire sa découpe avec une barre, c’est le CIDR — le /24 de 192.168.10.0/24. La même découpe écrite 255.255.255.0 est le masque de sous-réseau. Le comptage de la découpe est traité dans le CIDR du LAN d’atelier et dans le visualiseur CIDR. Pour voir quelle IP votre propre équipement détient en ce moment, utilisez la vérification d’IP.
Transférer par MAC au sein d’un sous-réseau s’appelle L2 ; lire l’IP à la frontière du sous-réseau s’appelle L3. Le critère : ce que regarde la boîte — seulement la MAC de destination, ou aussi la partie réseau de l’IP.
| Boîte | Lit | Portée |
|---|---|---|
| Switch | MAC | Au sein d’un sous-réseau |
| Routeur | Partie réseau de l’IP | La frontière du sous-réseau |
| Switch L3 | MAC et IP | L2 et L3 dans un même châssis |
Distribuer les adresses automatiquement, c’est le DHCP ; remplacer l’adresse vue de l’extérieur, c’est le NAT. Ce que le bureau appelle « routeur » peut être un boîtier domestique qui réunit NAT, DHCP et Wi-Fi, ou un switch L3 de la baie. Le fil de cet article ne change pas : trier par MAC, ou reconstruire par IP. Le NAT revient plus loin, dans la section routeur.
Passons au câblage d’atelier. Le contrôleur de l’usine est le PLC, les unités d’entrées-sorties placées à distance sont les E/S déportées, et l’écran d’exploitation est le HMI. Si le PLC, les E/S déportées et le HMI ne parlent qu’entre eux dans 192.168.10.0/24, un switch L2 suffit le plus souvent. Dès que les journaux doivent monter vers le réseau des PC de bureau (un autre sous-réseau), ou que le trafic doit sortir vers internet, il faut un routeur à la frontière. Sans lui, le câble a beau être branché, rien n’arrive en IP.
Le transfert par MAC du switch
Cette section explique ce qu’un switch fait de chaque bloc de données. Le bloc de données qui circule dans un câble LAN s’appelle, techniquement, une trame Ethernet. Une trame qui entre dans un switch garde son IP intérieure intacte, en règle générale. Si le switch connaît la MAC de destination, il sort la trame par ce seul port.
La table qui associe la MAC de chaque émetteur au port d’entrée est la table MAC. Une trame adressée à tous les équipements du réseau à la fois — plutôt qu’à une seule destination — est un broadcast, et la portée d’un broadcast est le domaine de broadcast. Le protocole qui demande la MAC de l’interlocuteur est l’ARP. Quand le switch ne connaît pas la MAC de destination, il inonde la trame vers les autres ports du domaine de broadcast — tout en mémorisant la MAC de l’émetteur dans sa table MAC, pour inonder moins la fois suivante. L’ARP, lui aussi, touche tout le monde dans le domaine de broadcast.
| MAC de destination | Ce que fait le switch |
|---|---|
| Connue | Sortie par ce seul port |
| Inconnue | Inondée au-delà du port d’entrée |
| Broadcast | Touche tout le domaine |
| Émetteur | Mémorisé dans la table MAC |
Pourquoi cela compte en atelier : les équipements d’un même sous-réseau s’atteignent sans passer par un routeur. La lecture périodique par le PLC de ses entrées-sorties est la scrutation. La scrutation du PLC, le rafraîchissement d’écran du HMI et le trafic entre stations d’EtherNet/IP ou de PROFINET (deux standards d’Ethernet industriel) roulent le plus souvent sur ce même L2.
La figure ci-dessous montre le switch lisant la MAC de destination et sortant la trame par un seul port.
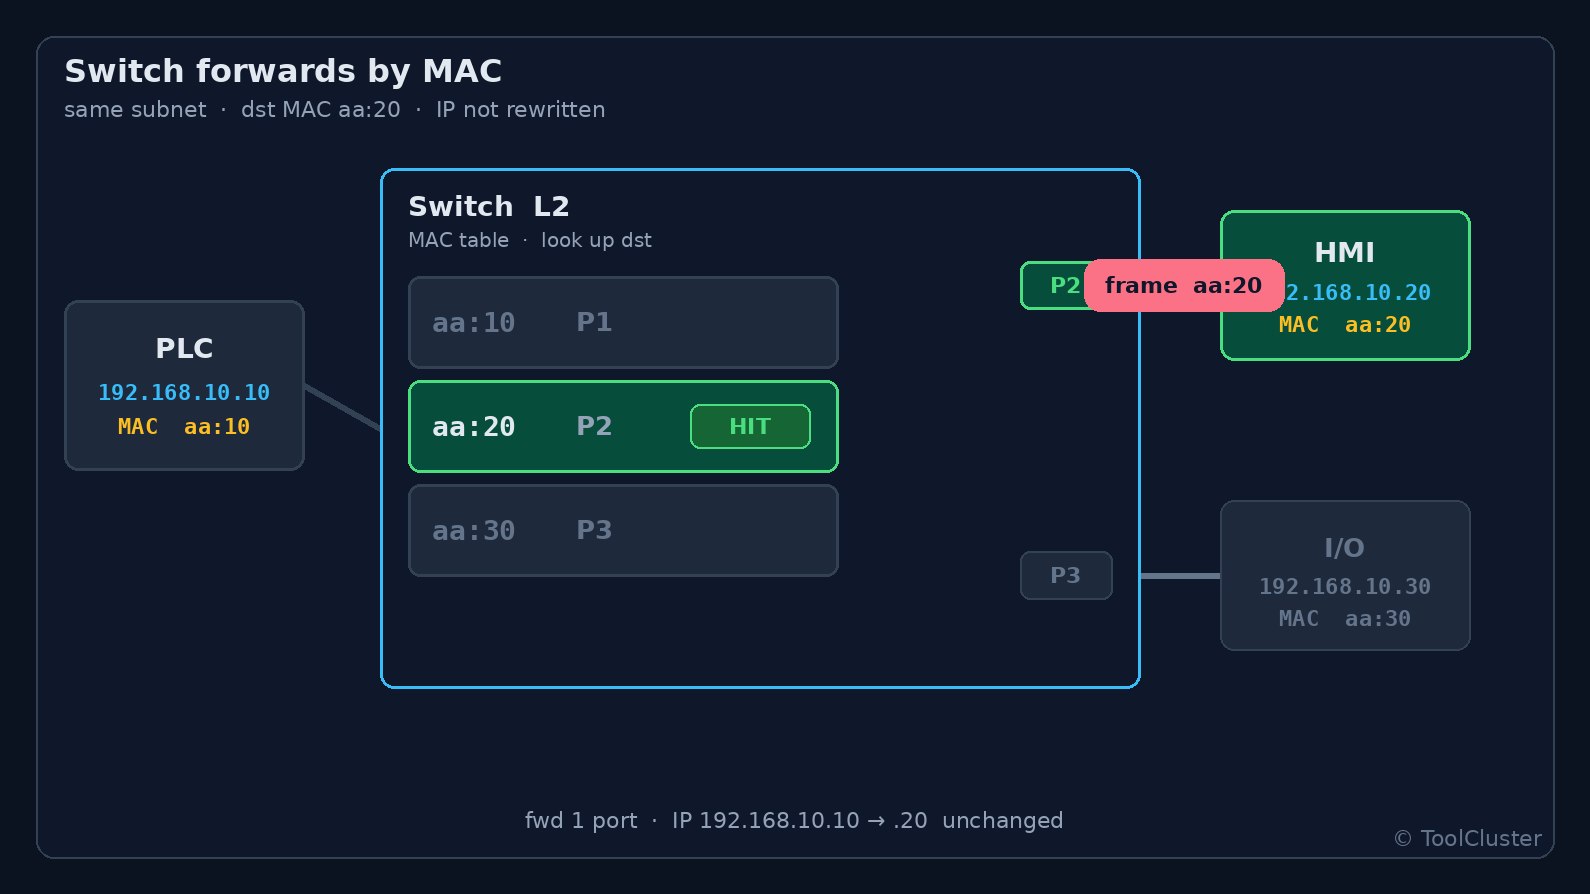
Sur la figure, la trame est sur le port côté HMI, et l’IP intérieure n’a pas été touchée. L’inondation vers les autres ports appartient aux broadcasts.
La fonction qui fait passer certains trafics en premier est la priorisation ; celle qui copie le trafic vers un autre port est le mirroring. Glissez un switch de bureau bon marché tel quel dans une armoire de commande, et vous pouvez hériter d’une petite table MAC et d’aucune priorisation. Résultat : un gros trafic broadcast ou la charge du mirroring font trembler le cycle. Le réseau de bureau lent est le versant bureau de cette histoire, mais le schéma de panne est le même : un domaine de broadcast trop large.
Un esclave EtherCAT n’est pas le switch du commerce. Recevoir la trame entière avant de la renvoyer, c’est le store-and-forward ; lire et écrire pendant que la trame passe, c’est le on the fly. Un appareil qui inonde tous les ports de chaque trame reçue est un hub. EtherCAT travaille on the fly, pas en store-and-forward, et un hub dans la chaîne le casse. Ce piège est décrit dans la section EtherCAT de l’article sur les standards de communication industrielle. Le « switch » de cet article, c’est le switch Ethernet ordinaire.
La reconstruction par IP du routeur
Cette section explique ce qu’un routeur fait à la frontière du sous-réseau. La sortie utilisée pour quitter son propre réseau est la passerelle par défaut, et ce rôle revient le plus souvent à un routeur. Le plafond de routeurs qu’un paquet peut franchir est le TTL. Quand l’IP de destination est hors du sous-réseau où se trouve un équipement, celui-ci envoie d’abord le paquet à sa passerelle par défaut. Le routeur retire la destination extérieure (la MAC), baisse le TTL de 1 et reconstruit le bloc de données avec la nouvelle MAC du côté sortie. Voilà pourquoi, passé un routeur, la MAC change et l’IP reste (sauf NAT).
La figure ci-dessous montre la MAC extérieure retirée et la trame reconstruite.
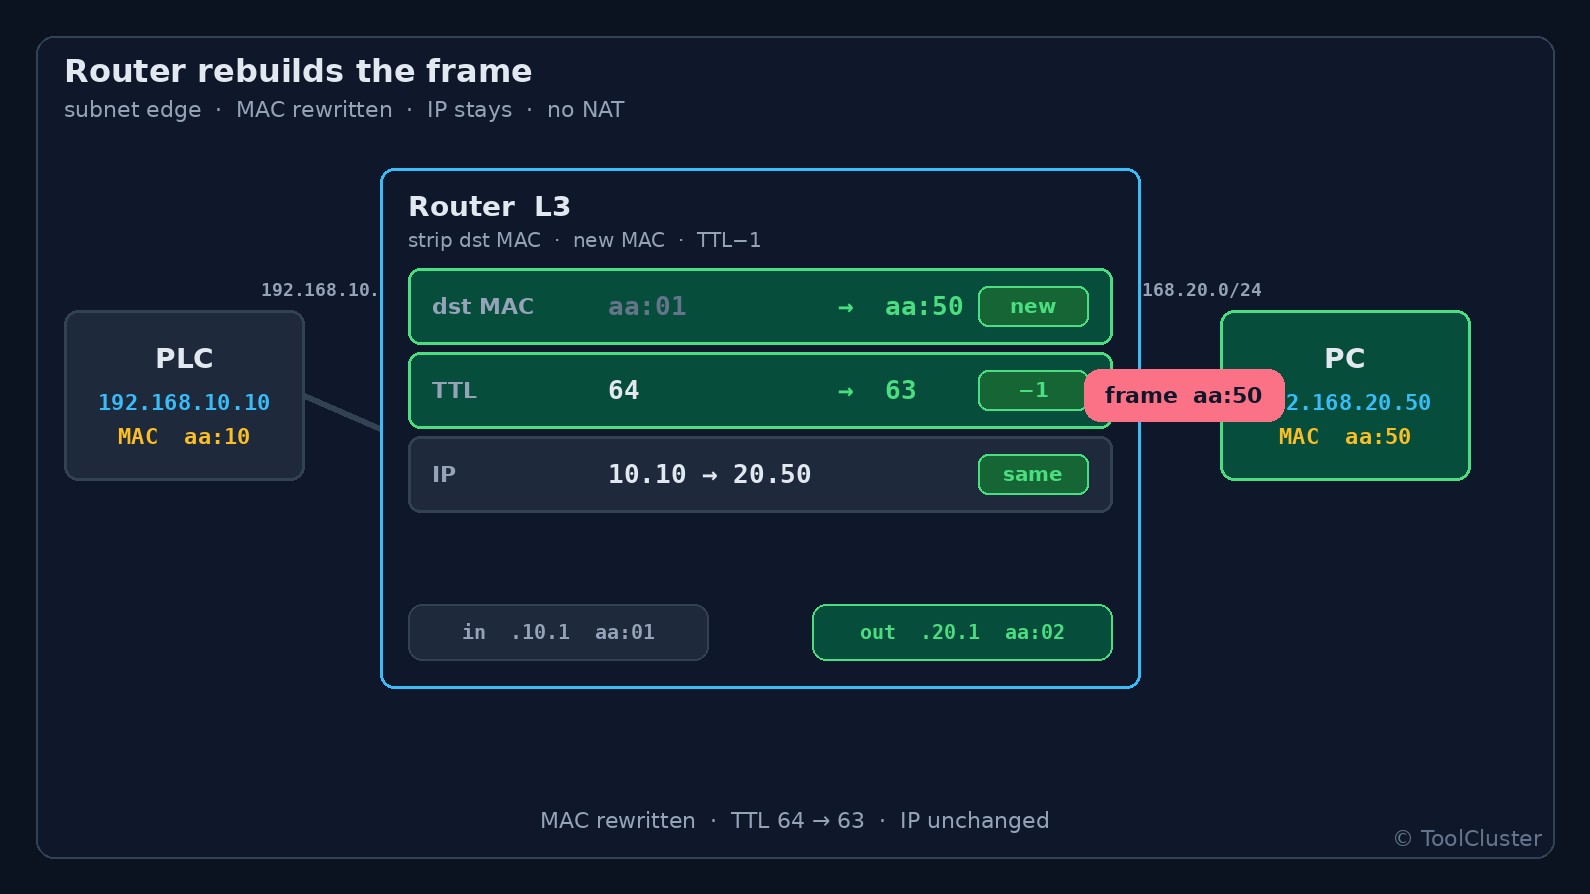
Sur la figure, la trame sort avec la nouvelle MAC du côté sortie, et l’IP intérieure est toujours là. Le NAT vient à part, plus bas.
Le système d’exécution de la fabrication est le MES. En usine, cette frontière est souvent l’endroit où « LAN de contrôle » et « LAN d’information » se séparent. L’EtherCAT au cycle des servos et les cycles courts de PLC à PLC restent côté contrôle ; le MES et les partages de fichiers sortent passé le routeur. Le pare-feu est la boîte qui décide, à cette frontière, si le trafic peut passer. Parfois il partage le châssis du routeur, parfois c’est un boîtier à part.
Une fois le NAT en jeu, l’adresse vue de l’extérieur change. L’ouverture de ports et la maintenance à distance deviennent des questions de table de traduction, pas de table MAC du switch. Le NAT lui-même dépasse cet article.
Un switch sans réglages à configurer est un switch non administrable.
Brancher les équipements de contrôle et les PC de bureau tous sur un seul switch non administrable, sans routeur. L’ARP et les paquets de découverte de Windows tombent alors dans le même domaine de broadcast que le PLC. Ça tourne un temps — jusqu’à la semaine où l’on ajoute des PC et où les retards occasionnels commencent. Si l’on coupe, on coupe le sous-réseau, et on met un routeur (ou un switch L3) à la frontière.
Ce que provoque la confusion switch-routeur
Voici les confusions du début, rangées dans les trois cas courants.
| 1 | N’avoir qu’un switch là où il faut un routeur. Un PLC en 192.168.10.0/24 et un PC de ligne en 192.168.20.0/24 ne s’atteignent pas en IP sans passerelle par défaut, même avec les deux câbles dans le même switch. Les voyants de liaison s’allument. Aucun trafic ne passe. |
|---|---|
| 2 | Mettre un routeur là où un switch suffisait. Faire passer par un routeur le trafic vers des E/S déportées du même sous-réseau ajoute des réglages ARP, TTL et NAT, et rend la latence du trafic cyclique difficile à prévoir. Pour les E/S de l’atelier, vérifiez d’abord qu’elles sont joignables en L2. |
| 3 | Insérer un switch Ethernet dans une chaîne EtherCAT. Le passage on the fly s’arrête dans une boîte store-and-forward. Ça ressemble au même LAN ; le métier est autre. |
Que les sorties du PLC soient à relais ou à transistor se joue une couche en dessous de tout cela (l’électricité dans l’armoire). Ce que regarde cet article, c’est par quelles boîtes ce PLC passe pour atteindre son interlocuteur.
VLAN et routes
Cette section explique comment séparer des domaines de broadcast dans un seul switch. Comme l’a montré la section switch, les équipements branchés sur la même boîte partagent un domaine de broadcast. Branchez les équipements de contrôle et les PC de bureau tous sur un switch non administrable, et le trafic broadcast du côté bureau entre dans le réseau des servos. Le « vrai problème » du début, c’est ce mélange.
En usine, on veut parfois le contrôle et le bureau sur un seul switch, sans ajouter une baie. Une seule boîte, mais des domaines de broadcast séparés — voilà le besoin. Un switch dont les réglages peuvent être modifiés est un switch administrable, et la fonction du switch administrable qui sépare les domaines de broadcast est le VLAN. Le métier du VLAN : grouper les ports du switch. Ce n’est pas le métier du routeur (reconstruire l’envoi à la frontière du sous-réseau).
Un montage concret. Prenez un switch administrable 8 ports. Les ports 1–4 vont au VLAN 10, reliant le PLC et le HMI sur 192.168.10.0/24. Les ports 5–8 vont au VLAN 20, reliant les PC de ligne sur 192.168.20.0/24.
| Ports | VLAN | Équipements reliés | Où va le broadcast |
|---|---|---|---|
| 1–4 | 10 | PLC / HMI | Seulement dans le VLAN 10 |
| 5–8 | 20 | PC de ligne | Seulement dans le VLAN 20 |
Dans le VLAN 10, le switch se comporte comme avant : il lit la MAC et choisit un port, sans toucher l’IP. Les paquets de découverte de Windows du VLAN 20 n’atteignent pas le PLC du VLAN 10. Même châssis, mais les broadcasts ne se mélangent plus. Là s’arrête le métier du VLAN.
Le numéro de VLAN et le numéro de sous-réseau sont deux choses. VLAN 10 est un numéro que le switch colle à un domaine de broadcast ; 192.168.10.0/24 est une découpe de l’espace IP. On les aligne souvent, mais les aligner ne crée pas un routeur. Si le PLC du port 1 doit monter des journaux vers le PC de ligne du port 6, le VLAN seul ne livre pas — il faut une passerelle par défaut (un routeur, ou un switch L3). Comme la confusion 1 : une seule boîte pour les câbles, mais des réseaux IP différents, et la MAC ne fait pas la traversée.
| Élément | VLAN | Routeur (L3) |
|---|---|---|
| Ce qu’il fait | Sépare des domaines de broadcast dans un switch | Reconstruit l’envoi à la frontière du sous-réseau |
| Lit | Les MAC de ce VLAN | La partie réseau de l’IP |
| Même châssis | Oui | Pas la question |
| Livre à l’autre groupe | Non | Oui |
| Broadcast | S’arrête dans le VLAN | Ne franchit pas, en règle générale |
La marque qui inscrit le numéro de VLAN dans la trame Ethernet est le tag. Quand on étend les mêmes VLAN sur plusieurs switchs, un seul câble peut porter plusieurs VLAN, tags posés — cet usage est le trunk. Même à l’autre bout, un VLAN différent reste hors de portée de la MAC. Le tag dit à quel domaine de broadcast appartient une trame ; ce n’est pas une route qui franchit la frontière du sous-réseau.
« On a coupé des VLAN, donc on est tranquilles » n’est vrai qu’à moitié. Le trafic broadcast du bureau n’entre plus dans le réseau des servos — cette partie est vraie. Mais par quelle route le trafic sort vers le MES, et où va le pare-feu, les VLAN n’en décident pas. Un plan d’adressage posé d’abord sur le papier, en CIDR, coûte moins cher que de recâbler les ports après.
Switch et routeur en un coup d’œil
Voici le classement, en un tableau.
| Élément | Switch (L2) | Routeur (L3) |
|---|---|---|
| Destination lue | MAC | IP (partie réseau) |
| Données reçues | IP intérieure intacte | Destination extérieure retirée et reconstruite |
| Même sous-réseau | Souvent tout se règle ici | N’intervient pas en principe |
| Autre sous-réseau | Injoignable | Devient la frontière |
| Broadcast (ARP, etc.) | Touche tout le domaine | Ne franchit pas, en règle générale |
| Usage typique en usine | Ethernet d’armoire ou de cellule | Frontière entre LAN de contrôle et LAN d’information |
| Chaîne EtherCAT | Pas de switch du commerce dedans | Pas concerné (un autre type de passage) |
Questions fréquentes
Q1. Un switch L3 compte de quel côté ?
A. Tant qu’il fait passer les trames de port en port par la seule MAC, c’est un switch. Dès qu’il porte des IP sur des interfaces VLAN et se met à router entre sous-réseaux, cette fonction est un routeur. Voyez-le comme les deux dans un même châssis.
Q2. Un point d’accès sans fil est-il un switch ou un routeur ?
A. Mettre les clients sans fil dans le même domaine de broadcast que le LAN filaire s’appelle le pont. Utilisé en pont, il est côté switch. S’il fait du NAT avant de sortir, comme un boîtier domestique, il est côté routeur. Brancher ou non une tablette d’atelier directement sur le VLAN de contrôle se décide en regardant à la fois le broadcast et la sécurité.
Q3. Que vérifier en premier ?
A. Si l’IP et le masque de sous-réseau de l’équipement le placent dans le même réseau, et quelle est la passerelle par défaut. Si cela concorde, le L2 devrait l’atteindre. Quand rien n’arrive, regardez la découpe du sous-réseau avant le voyant du câble.
Q4. Pourquoi rien n’arrive alors que c’est le même switch ?
A. Une même boîte pour les câbles, mais des réseaux IP différents : un switch seul ne livre pas. Un VLAN différent fait le même effet. Un PLC en 192.168.10.0/24 et un PC de ligne en 192.168.20.0/24 ne se parlent pas en IP sans passerelle par défaut. Les voyants de liaison s’allument. Aucun trafic ne passe.
Q5. L’IP change-t-elle passé un routeur ?
A. Sans NAT, elle reste ; ce qui change, c’est la MAC extérieure et le TTL. Un switch ne touche jamais l’IP intérieure. Une adresse qui change vue de l’extérieur, c’est l’affaire de la table de traduction, pas de la table MAC.
Résumé
Cet article a tracé trois lignes. Le switch trie le trafic au sein d’un sous-réseau, par MAC. Le routeur reconstruit l’envoi à la frontière du sous-réseau. Le VLAN ne fait que séparer des domaines de broadcast dans un switch — livrer à un autre VLAN reste le métier du routeur. En usine, le schéma de base : garder le contrôle à cycle court en L2, faire sortir le bureau et les systèmes du dessus passé la frontière. Les boîtes se ressemblent, mais que le broadcast s’arrête, ou que l’IP soit reconstruite, change le sens du câblage.
À vérifier ensuite : la façon de découper les adresses à cette frontière (le sous-réseau) et la traduction vue de l’extérieur (le NAT). Le comptage de la découpe est dans le CIDR du LAN d’atelier. Le choix du standard de communication vient d’abord, dans l’article sur la communication industrielle.
Laisser un commentaire