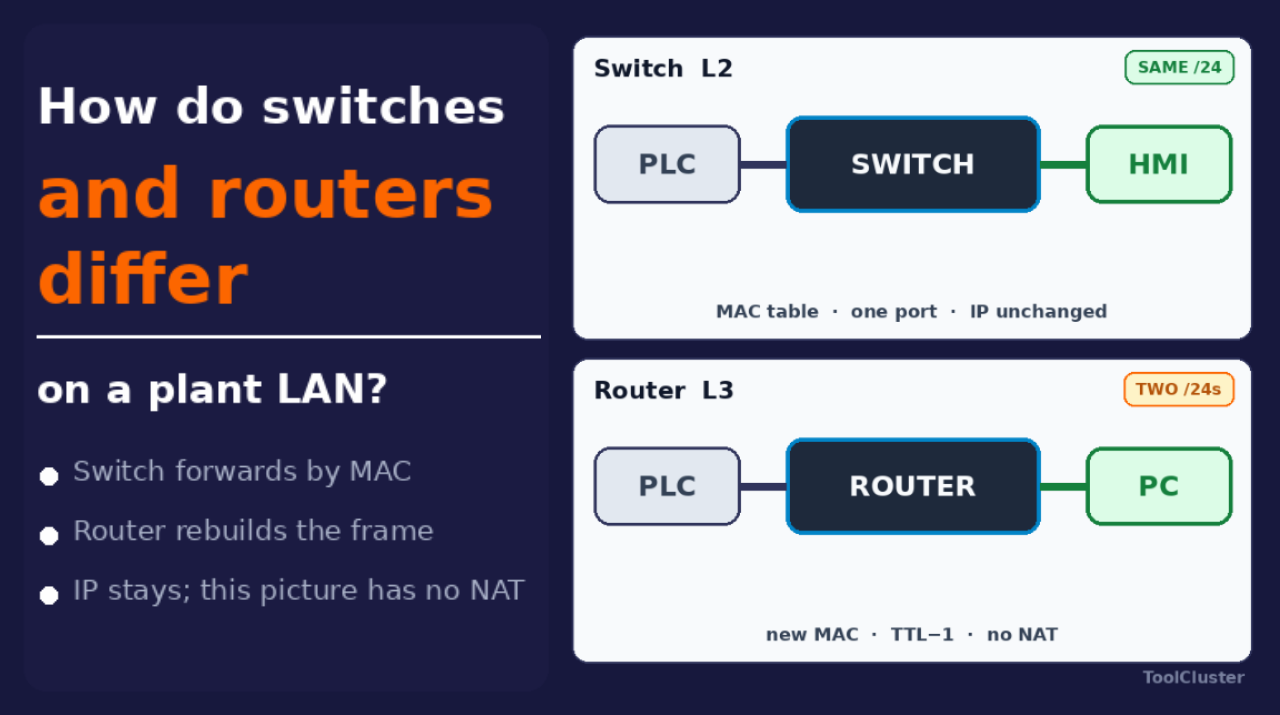
Dentro dos painéis de controle e nos racks do escritório há aparelhos cheios de cabos que distribuem a comunicação. São chamados de “switches” e “roteadores”, mas a classificação real está em como a caixa trata cada bloco de dados que chega pelo cabo. Na rede de uma fábrica, principalmente, confundir os dois pode desarranjar o ciclo de controle ou deixar o tráfego de broadcast do lado do escritório invadir a rede dos servos — um problema sério.
Em vez do quadro OSI dos livros, este artigo separa duas caixas como uma questão de cabeamento de fábrica: a caixa que distribui o tráfego por MAC dentro de uma sub-rede (o switch) e a caixa que lê o IP na fronteira da sub-rede e remonta o quadro (o roteador). É uma distinção que pode ser a causa de fundo de problemas de comunicação industrial e de por que a rede do escritório fica lenta. Pelo caminho, a figura da seção do switch mostra um bloco de dados cruzando um switch, e a da seção do roteador o mostra remontado por um roteador.
Pontos principais deste artigo
| Seção | O que ela explica |
|---|---|
| Mesma cara, trabalhos diferentes | Classificar não pelo nome da caixa, mas pelo destino que ela lê: MAC ou IP |
| O encaminhamento por MAC do switch | Dentro de uma sub-rede, lê a MAC e escolhe uma porta. O IP fica intacto |
| A remontagem por IP do roteador | Na fronteira da sub-rede, tira o destino externo e remonta o envio |
| O que a confusão causa | Nada chega, aparecem atrasos, o EtherCAT para |
| VLAN e rotas | Uma caixa só pode separar domínios de broadcast. Entregar a outra VLAN é trabalho do roteador (ou de um switch L3) |
| Switch e roteador num relance | MAC contra IP, broadcast, EtherCAT, onde pôr os PCs do escritório |
Mesma cara, trabalhos diferentes
As caixas se parecem, então o rótulo sozinho não diz o que cada uma faz. Nesta seção, classificamos pelo tipo de destino que elas leem.
Mesmo os aparelhos vendidos como “switch” vão da caixinha de 8 portas quase sem ajustes até modelos industriais com um arranjo que mantém a comunicação quando um enlace cai (a chamada redundância em anel). O mesmo nome não garante o mesmo trabalho por dentro.
O endereço que cada equipamento carrega é a sua MAC. O número que diz a qual rede se pertence, e qual membro se é, é o IP. A faixa tratada como uma rede só é a sub-rede, e escrever o seu corte com uma barra é o CIDR — o /24 de 192.168.10.0/24. O mesmo corte escrito como 255.255.255.0 é a máscara de sub-rede. Como contar o corte está em o CIDR da LAN de fábrica e em o visualizador CIDR. Para ver qual IP o seu próprio equipamento tem agora, use a verificação de IP.
Encaminhar por MAC dentro de uma sub-rede chama-se L2; ler o IP na fronteira da sub-rede chama-se L3. O critério é o que a caixa olha: só a MAC de destino, ou também a parte de rede do IP.
| Caixa | Lê | Alcance |
|---|---|---|
| Switch | MAC | Dentro de uma sub-rede |
| Roteador | Parte de rede do IP | A fronteira da sub-rede |
| Switch L3 | MAC e IP | L2 e L3 num mesmo chassi |
Distribuir endereços automaticamente é o DHCP; trocar o endereço visto de fora é o NAT. O que o escritório chama de “roteador” pode ser um aparelho doméstico que junta NAT, DHCP e Wi-Fi, ou um switch L3 do rack. O fio deste artigo não muda: distribuir por MAC, ou remontar por IP. O NAT volta mais adiante, na seção do roteador.
Agora, o cabeamento de fábrica. O controlador da fábrica é o PLC, as unidades de entradas e saídas colocadas a distância são as E/S remotas e a tela de operação é a HMI. Se o PLC, as E/S remotas e a HMI só conversam entre si dentro de 192.168.10.0/24, um switch L2 costuma bastar. No momento em que os registros precisam subir para a rede dos PCs do escritório (outra sub-rede), ou o tráfego precisa sair para a internet, é preciso um roteador na fronteira. Sem ele, o cabo pode estar conectado, mas por IP nada chega.
O encaminhamento por MAC do switch
Esta seção explica o que um switch faz com cada bloco de dados. O bloco de dados que viaja dentro de um cabo LAN chama-se, tecnicamente, quadro Ethernet. Um quadro que entra num switch mantém o IP interno sem alterações, em regra. Se o switch conhece a MAC de destino, ele solta o quadro só por aquela porta.
A tabela que casa a MAC de cada remetente com a porta por onde entrou é a tabela MAC. Um quadro endereçado a todos os equipamentos da rede de uma vez — e não a um destino único — é um broadcast, e o alcance de um broadcast é o domínio de broadcast. O protocolo que pergunta pela MAC do interlocutor é o ARP. Quando o switch não conhece a MAC de destino, ele inunda o quadro pelas outras portas do domínio de broadcast — enquanto memoriza a MAC do remetente na tabela MAC, para inundar menos da próxima vez. O ARP também chega a todos no domínio de broadcast.
| MAC de destino | O que o switch faz |
|---|---|
| Conhecida | Sai só por aquela porta |
| Desconhecida | Inundado além da porta de entrada |
| Broadcast | Chega a todos no domínio |
| Remetente | Fica memorizado na tabela MAC |
Por que isso importa no chão de fábrica: equipamentos da mesma sub-rede se alcançam sem passar por roteador. A leitura periódica que o PLC faz das suas entradas e saídas é a varredura. A varredura do PLC, a atualização de tela da HMI e o tráfego entre estações de EtherNet/IP ou PROFINET (ambos padrões de Ethernet industrial) costumam rodar sobre esse mesmo L2.
A figura abaixo mostra o switch lendo a MAC de destino e soltando o quadro por uma porta só.
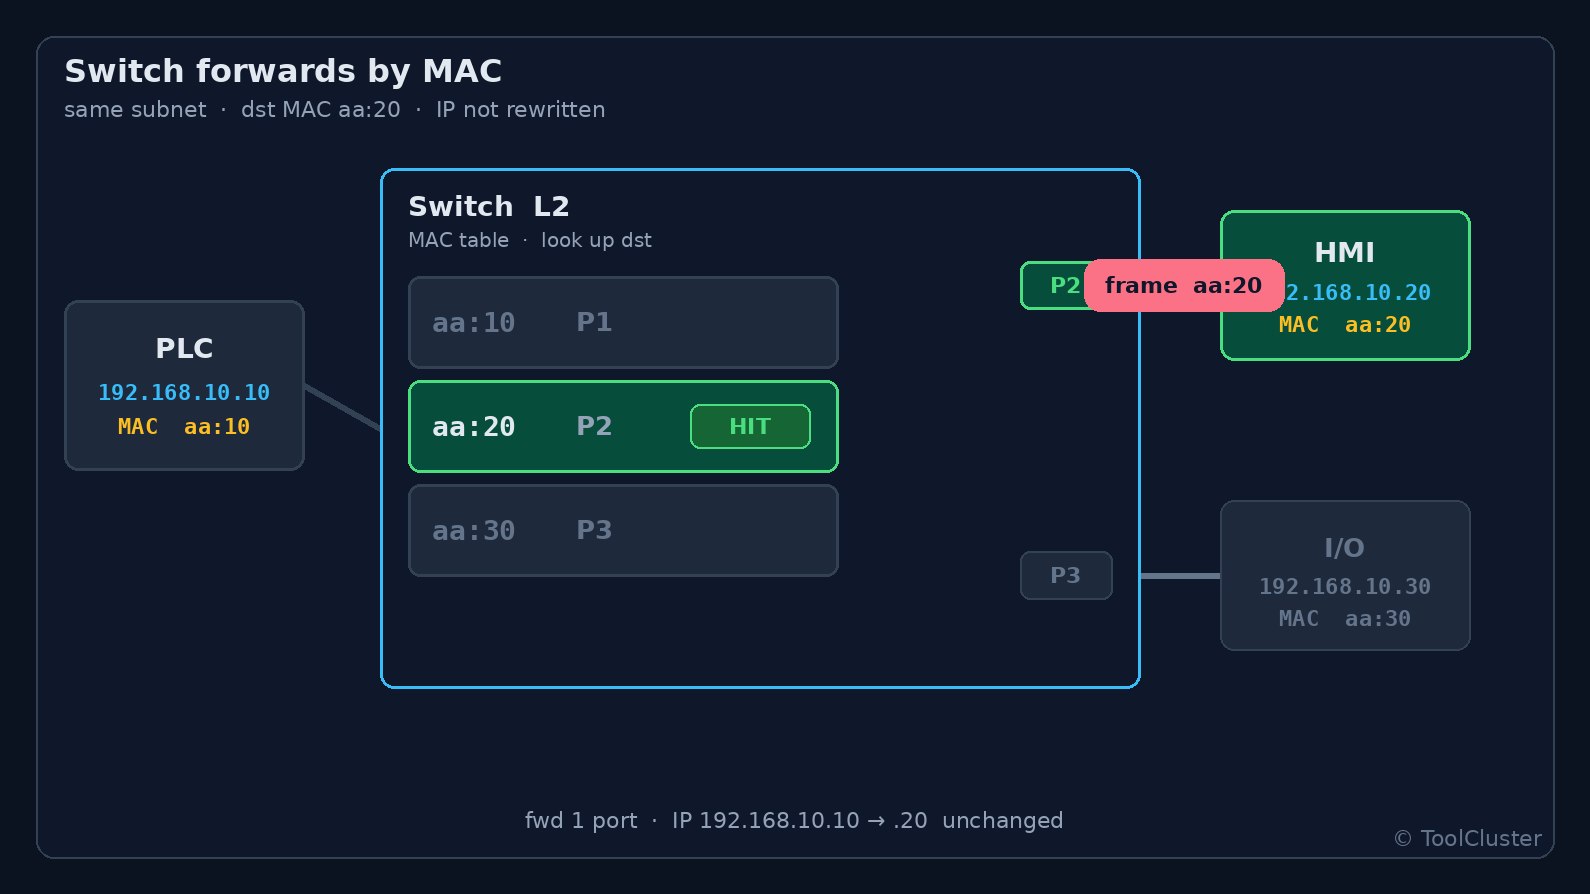
Na figura, o quadro está na porta do lado da HMI, e o IP interno não foi tocado. A inundação para as outras portas pertence aos broadcasts.
A função que deixa certo tráfego passar primeiro é o controle de prioridade; a que copia o tráfego para outra porta é o espelhamento. Ponha um switch de escritório barato, do jeito que veio, num painel de controle, e pode sobrar uma tabela MAC pequena e nenhum controle de prioridade. O resultado: muito tráfego de broadcast ou a carga do espelhamento fazem o ciclo oscilar. A rede lenta do escritório é o lado do escritório dessa história, mas o padrão de falha é o mesmo: um domínio de broadcast largo demais.
Um escravo EtherCAT não é o switch da prateleira. Receber o quadro inteiro antes de reenviá-lo é store-and-forward; ler e escrever enquanto o quadro passa é on the fly. Um aparelho que inunda todas as portas com cada quadro recebido é um hub. O EtherCAT trabalha on the fly, não store-and-forward, e um hub na cadeia o quebra. Essa armadilha está descrita na seção EtherCAT do artigo de padrões de comunicação industrial. O “switch” deste artigo é o switch Ethernet comum.
A remontagem por IP do roteador
Esta seção explica o que um roteador faz na fronteira da sub-rede. A saída usada para deixar a própria rede é o gateway padrão, e na maioria dos casos esse papel é de um roteador. O teto de roteadores que um pacote pode cruzar é o TTL. Quando o IP de destino fica fora da sub-rede em que um equipamento está, o equipamento manda o pacote primeiro para o seu gateway padrão. O roteador tira o destino externo (a MAC), baixa o TTL em 1 e remonta o bloco de dados com a nova MAC do lado de saída. Por isso, passado um roteador, a MAC muda e o IP fica (a menos que haja NAT).
A figura abaixo mostra a MAC externa sendo tirada e o quadro remontado.
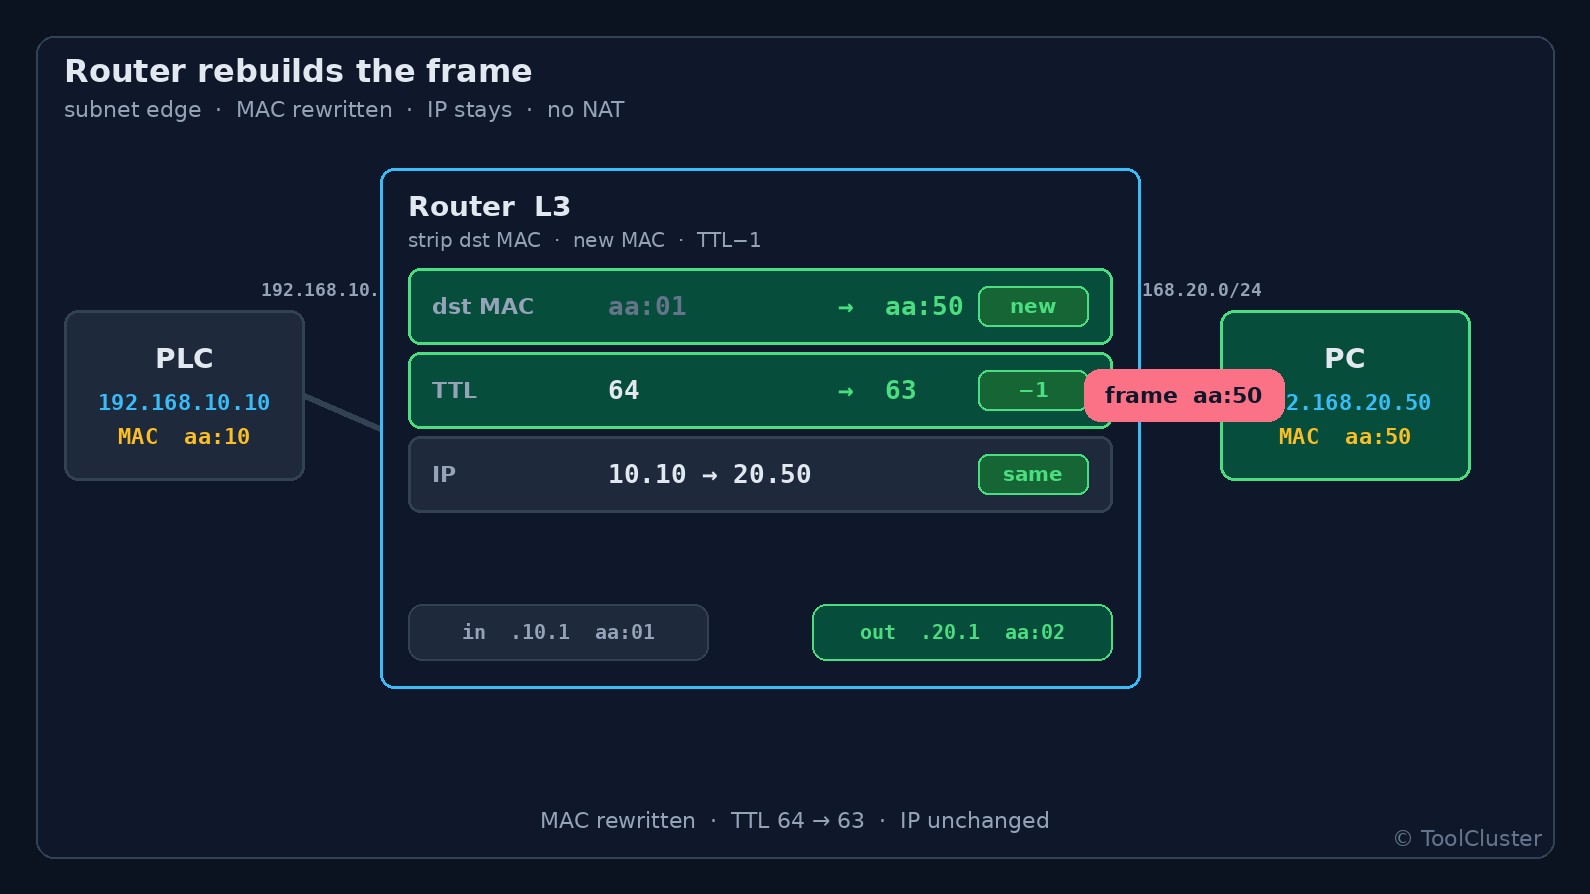
Na figura, o quadro sai com a nova MAC do lado de saída, e o IP interno continua lá. O NAT vem à parte, logo abaixo.
O sistema de execução da manufatura é o MES. Na fábrica, essa fronteira costuma ser onde “LAN de controle” e “LAN de informação” se separam. O EtherCAT no ciclo dos servos e os ciclos curtos de PLC para PLC ficam do lado de controle; o MES e os compartilhamentos de arquivos saem passado o roteador. O firewall é a caixa que decide, nessa fronteira, se o tráfego pode passar. Às vezes divide o chassi com o roteador, às vezes é um aparelho à parte.
Com o NAT em jogo, o endereço visto de fora muda. Abertura de portas e manutenção remota viram questões da tabela de tradução, não da tabela MAC do switch. O NAT em si fica fora deste artigo.
Um switch sem ajustes para configurar é um switch não gerenciável.
Ligar os equipamentos de controle e os PCs do escritório todos num único switch não gerenciável, sem roteador. O ARP e os pacotes de descoberta do Windows caem então no mesmo domínio de broadcast do PLC. Funciona por um tempo — até a semana em que mais PCs entram e os atrasos ocasionais começam. Se for dividir, divida a sub-rede e ponha um roteador (ou um switch L3) na fronteira.
O que a confusão entre switch e roteador causa
Aqui estão as confusões do início, organizadas nos três casos comuns.
| 1 | Usar só um switch onde é preciso um roteador. Um PLC em 192.168.10.0/24 e um PC de linha em 192.168.20.0/24 não se alcançam por IP sem gateway padrão, mesmo com os dois cabos no mesmo switch. As luzes de enlace acendem. Nenhum tráfego passa. |
|---|---|
| 2 | Pôr um roteador onde um switch bastava. Levar por roteador o tráfego para E/S remotas da mesma sub-rede acrescenta ajustes de ARP, TTL e NAT e torna difícil prever a latência do tráfego cíclico. Para as E/S do chão de fábrica, confira primeiro se chegam em L2. |
| 3 | Meter um switch Ethernet numa cadeia EtherCAT. A passagem on the fly para numa caixa store-and-forward. Parece a mesma LAN; o trabalho é outro. |
Se as saídas do PLC são a relé ou a transistor, isso fica uma camada abaixo de tudo isto (a elétrica dentro do painel). O que este artigo olha é por quais caixas esse PLC passa para chegar ao interlocutor.
VLAN e rotas
Esta seção explica como separar domínios de broadcast dentro de um único switch. Como a seção do switch mostrou, equipamentos ligados na mesma caixa dividem um domínio de broadcast. Ligue os equipamentos de controle e os PCs do escritório todos num switch não gerenciável, e o tráfego de broadcast do lado do escritório entra na rede dos servos. O “problema sério” do início é essa mistura.
Na fábrica, às vezes se quer o controle e o escritório num switch só, sem acrescentar outro rack. Uma caixa só, mas domínios de broadcast separados — esse é o requisito. Um switch cujos ajustes podem ser mudados é um switch gerenciável, e a função do switch gerenciável que separa domínios de broadcast é a VLAN. O trabalho da VLAN é agrupar as portas do switch. Não é o trabalho do roteador (remontar o envio na fronteira da sub-rede).
Uma montagem concreta. Tome um switch gerenciável de 8 portas. As portas 1–4 vão para a VLAN 10, ligando o PLC e a HMI em 192.168.10.0/24. As portas 5–8 vão para a VLAN 20, ligando os PCs de linha em 192.168.20.0/24.
| Portas | VLAN | Equipamentos ligados | Aonde vai o broadcast |
|---|---|---|---|
| 1–4 | 10 | PLC / HMI | Só dentro da VLAN 10 |
| 5–8 | 20 | PCs de linha | Só dentro da VLAN 20 |
Dentro da VLAN 10, o switch se comporta como antes: lê a MAC e escolhe uma porta, sem tocar no IP. Os pacotes de descoberta do Windows da VLAN 20 não chegam ao PLC da VLAN 10. O mesmo chassi, mas os broadcasts já não se misturam. Até aí vai o trabalho da VLAN.
O número da VLAN e o número da sub-rede são coisas diferentes. VLAN 10 é um número que o switch cola num domínio de broadcast; 192.168.10.0/24 é um corte no espaço IP. Costumam ser alinhados, mas alinhá-los não cria um roteador. Se o PLC da porta 1 precisa subir registros para o PC de linha da porta 6, a VLAN sozinha não entrega — é preciso um gateway padrão (um roteador, ou um switch L3). Igual à confusão 1: uma caixa só para os cabos, mas com redes IP diferentes, a MAC não faz a travessia.
| Item | VLAN | Roteador (L3) |
|---|---|---|
| O que faz | Separa domínios de broadcast dentro de um switch | Remonta o envio na fronteira da sub-rede |
| Lê | As MAC daquela VLAN | A parte de rede do IP |
| Mesmo chassi | Sim | Não é a questão |
| Entrega ao outro grupo | Não | Sim |
| Broadcast | Para dentro da VLAN | Não cruza, em regra |
A marca que escreve o número da VLAN no quadro Ethernet é a tag. Quando as mesmas VLAN são esticadas por vários switches, um cabo só pode levar várias VLAN com as tags postas — esse uso é o tronco. Mesmo na outra ponta, uma VLAN diferente continua fora do alcance da MAC. A tag diz a qual domínio de broadcast um quadro pertence; não é uma rota que cruza a fronteira da sub-rede.
“Cortamos VLAN, então estamos seguros” é meio certo. O tráfego de broadcast do escritório já não entra na rede dos servos — essa parte é verdadeira. Mas por qual rota o tráfego sai para o MES, e onde fica o firewall, as VLAN não decidem. O projeto de endereços posto antes no papel, em CIDR, sai mais barato do que remanejar portas depois.
Switch e roteador num relance
Aqui está a classificação até agora, numa tabela.
| Item | Switch (L2) | Roteador (L3) |
|---|---|---|
| Destino que lê | MAC | IP (parte de rede) |
| Dados que chegam | IP interno intacto | Destino externo tirado e remontado |
| Mesma sub-rede | Costuma se resolver aqui | Normalmente não participa |
| Outra sub-rede | Não chega | Vira a fronteira |
| Broadcast (ARP etc.) | Chega ao domínio inteiro | Não cruza, em regra |
| Uso típico na fábrica | Ethernet de painel ou de célula | Fronteira entre LAN de controle e LAN de informação |
| Cadeia EtherCAT | Sem switch comum no meio | Não participa (outro tipo de passagem) |
Perguntas frequentes
Q1. De que lado conta um switch L3?
A. Enquanto move quadros entre portas só pela MAC, é um switch. Quando passa a ter IP em interfaces VLAN e a rotear entre sub-redes, essa função é um roteador. Pense nos dois dentro de um mesmo chassi.
Q2. Um ponto de acesso sem fio é switch ou roteador?
A. Colocar os clientes sem fio no mesmo domínio de broadcast da LAN cabeada chama-se ponte. Usado como ponte, fica do lado do switch. Se faz NAT antes de sair, como um aparelho doméstico, fica do lado do roteador. Se um tablet do chão de fábrica deve entrar direto na VLAN de controle, decide-se olhando o broadcast e a segurança ao mesmo tempo.
Q3. O que conferir primeiro?
A. Se o IP e a máscara de sub-rede do equipamento o colocam na mesma rede, e qual é o gateway padrão. Se isso bate, o L2 deve alcançá-lo. Quando nada chega, olhe o corte da sub-rede antes da luz do cabo.
Q4. Por que não chega, se está no mesmo switch?
A. A mesma caixa para os cabos, mas com redes IP diferentes, um switch sozinho não entrega. VLAN diferente tem o mesmo efeito. Um PLC em 192.168.10.0/24 e um PC de linha em 192.168.20.0/24 não conversam por IP sem gateway padrão. As luzes de enlace acendem. Nenhum tráfego passa.
Q5. O IP muda ao passar um roteador?
A. Sem NAT, fica; o que muda é a MAC externa e o TTL. O switch nunca toca no IP interno. Endereço mudando visto de fora é assunto da tabela de tradução, não da tabela MAC.
Resumo
Este artigo traçou três linhas. O switch distribui o tráfego dentro de uma sub-rede, por MAC. O roteador remonta o envio na fronteira da sub-rede. A VLAN só separa domínios de broadcast dentro de um switch — entregar a outra VLAN continua trabalho do roteador. Na fábrica, o padrão básico é manter o controle de ciclo curto no L2 e mandar o escritório e os sistemas superiores para além da fronteira. As caixas se parecem, mas o broadcast parar, ou o IP ser remontado, muda o sentido do cabeamento.
O próximo passo é olhar como se cortam os endereços nessa fronteira (a sub-rede) e a tradução vista de fora (o NAT). Como contar o corte está em o CIDR da LAN de fábrica. A escolha do padrão de comunicação vem antes, no artigo de comunicação industrial.
Leave a Reply